De communicatiekloof tussen CFO’s en CISO’s

De communicatiekloof tussen CFO’s en CISO’s

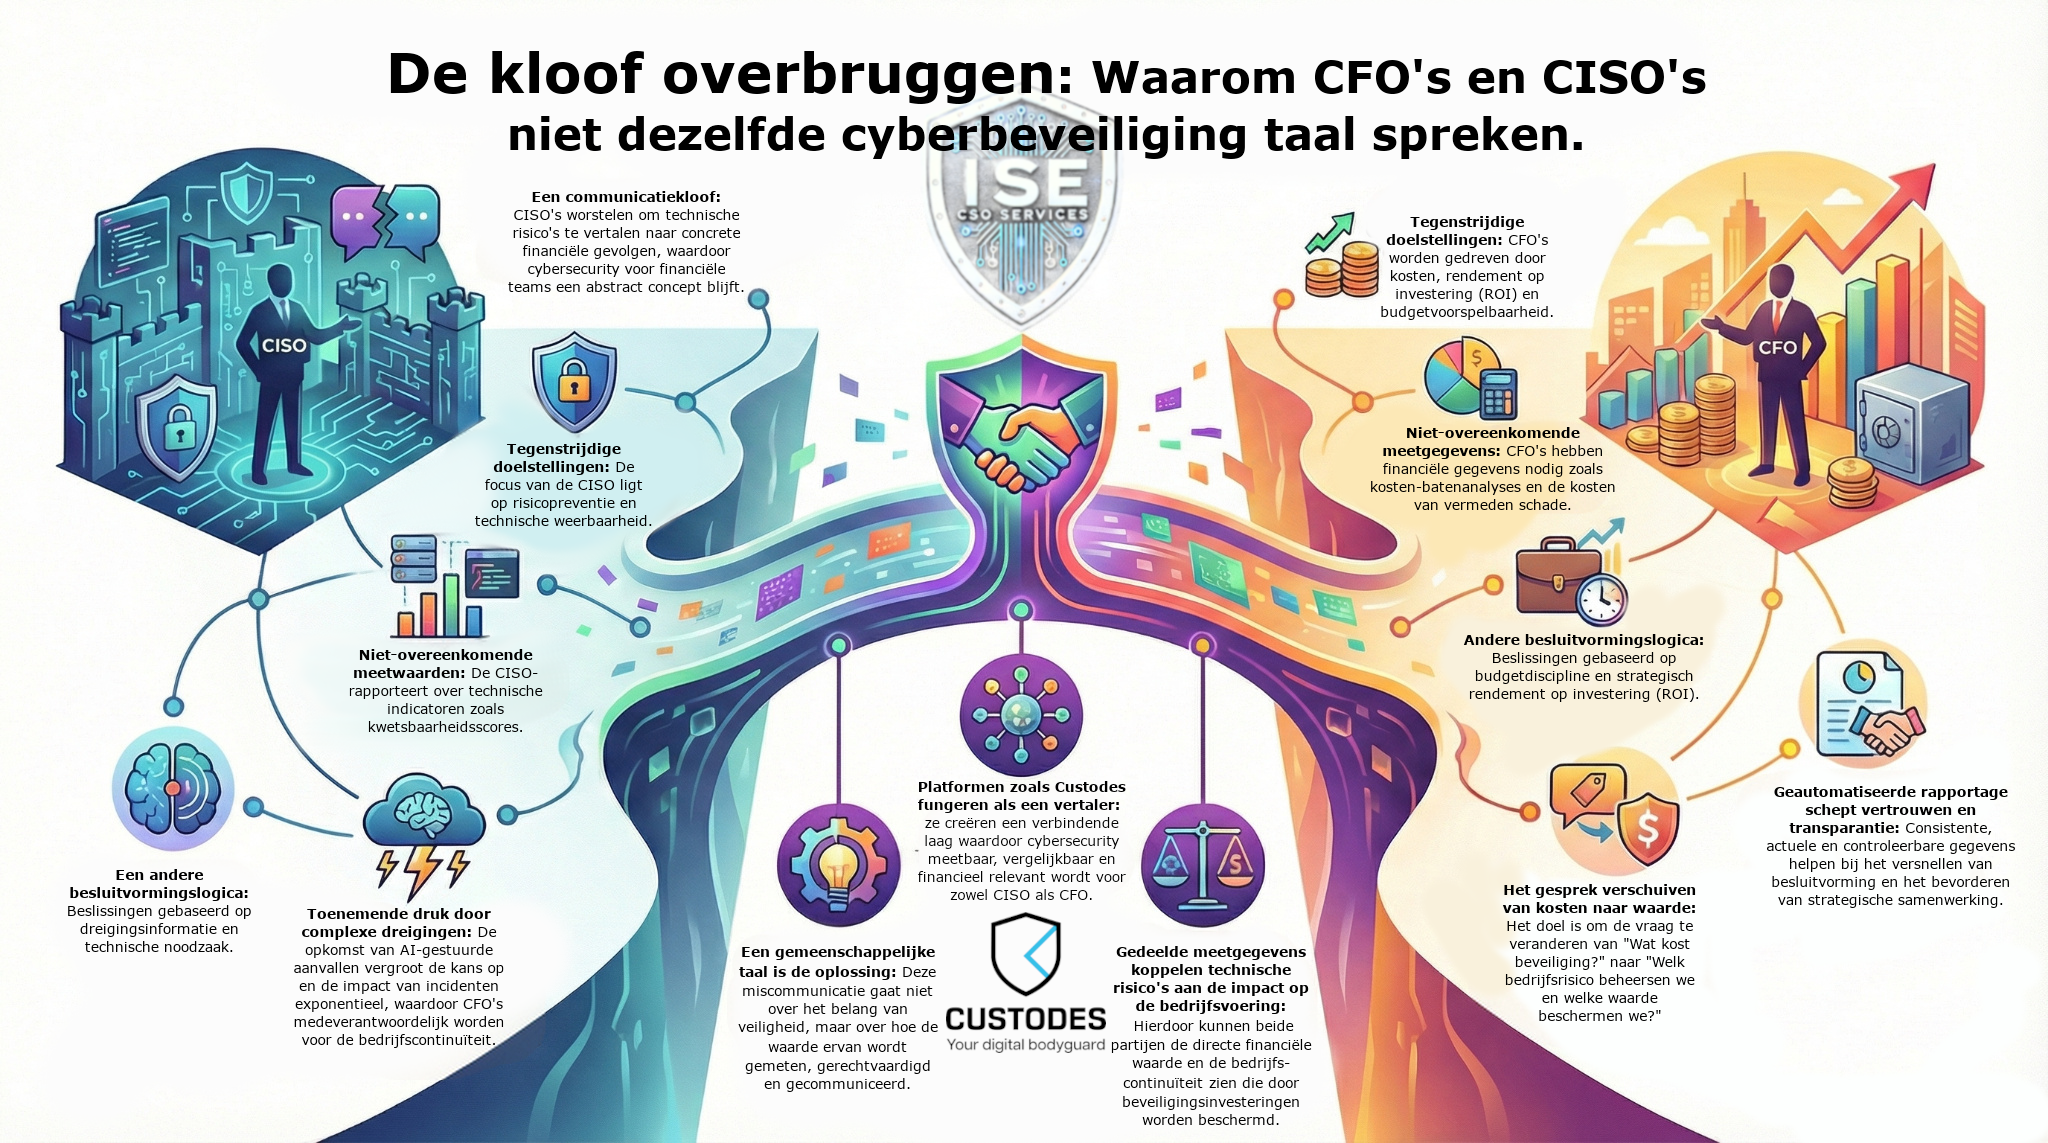
In veel organisaties praten CFO’s en CISO’s nog steeds langs elkaar heen wanneer het gaat om cybersecurity-investeringen. Niet omdat ze het niet belangrijk vinden — integendeel — maar omdat ze cybersecurity op fundamenteel verschillende manieren benaderen.Waarom ontstaat deze misalignment?


1. Een kloof in communicatie.
CFO’s begrijpen vaak onvoldoende de aard van cyberdreigingen, terwijl CISO’s moeite hebben om technische risico’s te vertalen naar concrete business- of financiële impact.

2. Tegenstrijdige doelstellingen.
CISO’s focussen op risicobeheersing, technische weerbaarheid en compliance. Hun missie: voorkomen dat er iets gebeurt.
CFO’s daarentegen kijken naar kosten, rendement, voorspelbaarheid en hoe cybersecurity zich verhoudt tot andere bedrijfsprioriteiten. Voor hen is elk budget een investering die zich moet bewijzen.

3. Metrics die niet aansluiten.
CISO’s werken vaak met technische indicatoren zoals kwetsbaarheidsscores, maturity levels of compliance-status. CFO’s zoeken echter naar meetbare, financiële data: kosten-batenanalyses, vermeden schade, impact op bedrijfscontinuïteit.

4. Verschillende besluitlogica’s.
Security-leiders denken vanuit dreigingen, regelgeving en technische noodzaak. Finance-leiders nemen beslissingen op basis van budgetdiscipline, ROI en strategische prioritering.

5. Toenemende druk door complexere dreigingen.
Met de opkomst van AI-gedreven cyberaanvallen stijgen zowel de kans op als de impact van incidenten exponentieel.

De oplossing? Een gemeenschappelijke taal.
De misalignment zit niet in het belang dat beide partijen hechten aan cybersecurity, maar in hoe dat belang wordt gemeten, onderbouwd en gecommuniceerd. Wat ontbreekt, is een brug tussen techniek en finance.

Daar komt Custodes in beeld.
Custodes fungeert als vertaal- en verbindingslaag tussen de wereld van de CISO's en die van de CFO's. Ons platform maakt cybersecurity meetbaar, vergelijkbaar en financieel relevant:

Met Custodes verschuift het gesprek van “Wat kost security?” naar “Welke bedrijfsrisico’s beheersen we en welke waarde beschermen we daarmee?”

Want uiteindelijk gaat het niet om meer of minder security — maar om de juiste investeringen, op het juiste moment, met duidelijke businessrelevantie.

De communicatiekloof tussen CFO’s en CISO’s
Watch the video

De communicatiekloof tussen CFO’s en CISO’s

In veel organisaties praten CFO’s en CISO’s nog steeds langs elkaar heen wanneer het gaat om cybersecurity-investeringen. Niet omdat ze het niet belangrijk vinden — integendeel — maar omdat ze cybersecurity op fundamenteel verschillende manieren benaderen.Waarom ontstaat deze misalignment?


1. Een kloof in communicatie.
CFO’s begrijpen vaak onvoldoende de aard van cyberdreigingen, terwijl CISO’s moeite hebben om technische risico’s te vertalen naar concrete business- of financiële impact.

2. Tegenstrijdige doelstellingen.
CISO’s focussen op risicobeheersing, technische weerbaarheid en compliance. Hun missie: voorkomen dat er iets gebeurt.
CFO’s daarentegen kijken naar kosten, rendement, voorspelbaarheid en hoe cybersecurity zich verhoudt tot andere bedrijfsprioriteiten. Voor hen is elk budget een investering die zich moet bewijzen.

3. Metrics die niet aansluiten.
CISO’s werken vaak met technische indicatoren zoals kwetsbaarheidsscores, maturity levels of compliance-status. CFO’s zoeken echter naar meetbare, financiële data: kosten-batenanalyses, vermeden schade, impact op bedrijfscontinuïteit.

4. Verschillende besluitlogica’s.
Security-leiders denken vanuit dreigingen, regelgeving en technische noodzaak. Finance-leiders nemen beslissingen op basis van budgetdiscipline, ROI en strategische prioritering.

5. Toenemende druk door complexere dreigingen.
Met de opkomst van AI-gedreven cyberaanvallen stijgen zowel de kans op als de impact van incidenten exponentieel.

De oplossing? Een gemeenschappelijke taal.
De misalignment zit niet in het belang dat beide partijen hechten aan cybersecurity, maar in hoe dat belang wordt gemeten, onderbouwd en gecommuniceerd. Wat ontbreekt, is een brug tussen techniek en finance.

Daar komt Custodes in beeld.
Custodes fungeert als vertaal- en verbindingslaag tussen de wereld van de CISO's en die van de CFO's. Ons platform maakt cybersecurity meetbaar, vergelijkbaar en financieel relevant:

Met Custodes verschuift het gesprek van “Wat kost security?” naar “Welke bedrijfsrisico’s beheersen we en welke waarde beschermen we daarmee?”

Want uiteindelijk gaat het niet om meer of minder security — maar om de juiste investeringen, op het juiste moment, met duidelijke businessrelevantie.

Security Nieuws

Back To Top