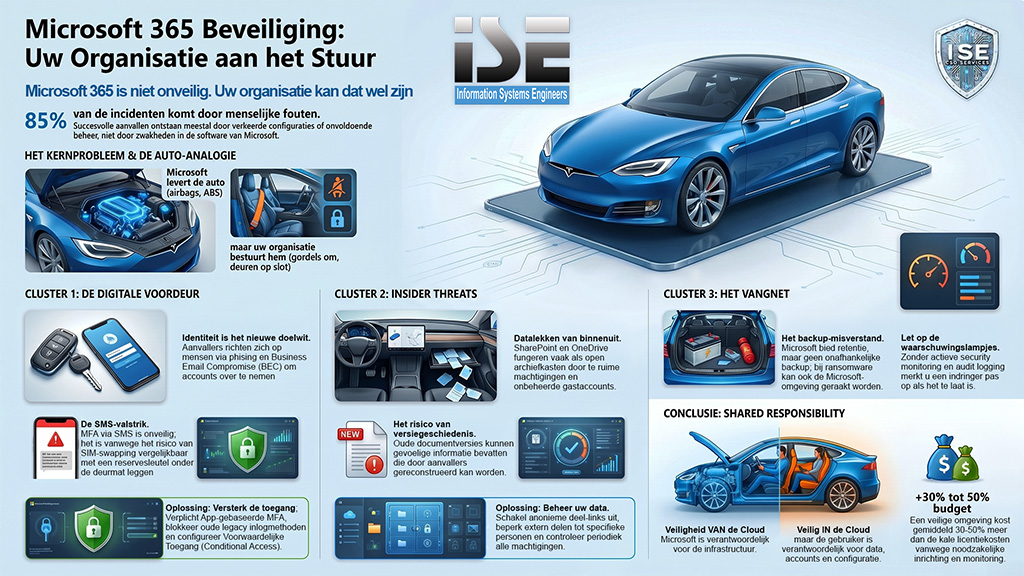
Microsoft 365 is niet onveilig. Uw organisatie kan dat wel zijn.
Waarom 85% van de cyberincidenten niets met hackersoftware te maken heeft
Veel ondernemers geloven dat de overstap naar Microsoft 365 automatisch leidt tot een veiligere organisatie. Dat is begrijpelijk. Microsoft investeert jaarlijks miljarden in beveiliging, beschikt over wereldwijde datacenters en beschermt dagelijks honderden miljoenen gebruikers.
Toch laat de praktijk een ander beeld zien.
Uit onderzoek en praktijkervaring blijkt dat meer dan 85% van de succesvolle cyberaanvallen ontstaat door menselijke fouten, verkeerde configuraties of onvoldoende beheer. Niet omdat Microsoft faalt, maar omdat organisaties denken dat de leverancier alles regelt.
Dat is vergelijkbaar met het kopen van een moderne auto.
De fabrikant levert een voertuig met airbags, ABS, veiligheidsgordels en een stevige carrosserie. Maar als niemand de gordel draagt, de deuren open blijven staan en het onderhoud wordt overgeslagen, blijft een ongeluk onvermijdelijk.
Microsoft levert de auto.
De vraag is: wie bestuurt hem?
De werkelijke risico’s voor uw organisatie
Wanneer bestuurders nadenken over cybersecurity, denken zij vaak aan hackers die complexe software gebruiken om systemen binnen te dringen.
In werkelijkheid volgen de meeste aanvallers de weg van de minste weerstand.
Net zoals een autodief meestal niet probeert de motor uit elkaar te halen, maar zoekt naar een open deur, een vergeten sleutel of een slecht werkend alarm.
De belangrijkste dreigingen binnen Microsoft 365 vallen daarom in drie overzichtelijke categorieën.
Wie heeft de sleutels van uw bedrijf
Identiteit, phishing en accountovernames
De voordeur van een gebouw bepaalt wie binnenkomt.
In Microsoft 365 is die voordeur niet langer het kantoor, maar het gebruikersaccount.
Wanneer een aanvaller controle krijgt over een account, zit hij feitelijk achter het stuur van uw bedrijfsauto.
Waarom dit het grootste risico vormt
Business Email Compromise (BEC), phishing en identiteitsfraude behoren inmiddels tot de meest succesvolle aanvalsvormen.
Aanvallers richten zich niet op servers maar op mensen.
Ze doen zich voor als directieleden, klanten, leveranciers of collega’s en verleiden medewerkers om:
- betalingen uit te voeren;
- wachtwoorden prijs te geven;
- MFA-codes door te geven;
- documenten te openen.
De SMS-valstrik
Veel organisaties denken veilig te zijn omdat MFA actief is.
Dat klopt slechts gedeeltelijk.
MFA via SMS is vergelijkbaar met een auto die wel een alarmsysteem heeft, maar waarvan de sleutel onder de deurmat ligt.
SMS-codes kunnen worden onderschept via:
- SIM-swapping;
- phishing-aanvallen;
- geavanceerde proxy-aanvallen.
Daarnaast zijn veel organisaties zich niet bewust van zogenaamde “legacy authentication”-protocollen. Dit zijn oude inlogmethoden die moderne beveiliging volledig kunnen omzeilen.
Dat is alsof een voertuig beschikt over een geavanceerd alarmsysteem, maar de achterdeur nog steeds opent met een reservesleutel uit 1998.
Wat managers moeten doen
Prioriteit nummer één is:
- App-gebaseerde MFA verplicht maken;
- SMS-authenticatie uitschakelen;
- Legacy-authenticatie blokkeren;
- Voorwaardelijke toegang (Conditional Access) configureren;
- Medewerkers trainen in phishingherkenning.
Waarom?
Omdat een medewerker die een phishingmail herkent vaak meer schade voorkomt dan een extra beveiligingsproduct.
Wanneer het risico van binnenuit komt
Gegevens lekken van binnenuit
Niet iedere datalek ontstaat door een hacker.
Veel gevoelige informatie verlaat de organisatie via medewerkers, leveranciers, gastaccounts of verkeerd gedeelde bestanden.
Bij Microsoft 365 gebeurt dit meestal via SharePoint en OneDrive.
De onzichtbare risico’s
Veel organisaties gebruiken SharePoint en OneDrive als digitale archiefkast.
Maar zonder goed beheer verandert die archiefkast snel in een voertuig waarvan iedereen de sleutel mag lenen.
Veel voorkomende problemen zijn:
- Te ruime machtigingen;
- Open deel-links;
- Gastaccounts zonder toezicht;
- Onvoldoende controle op documentversies.
Guest Account Takeover
Gastaccounts ontvangen vaak minder beveiliging dan interne gebruikers.
Wanneer een gastaccount wordt gecompromitteerd, krijgt een aanvaller mogelijk toegang tot interne documenten zonder dat iemand het merkt.
Dat is vergelijkbaar met een leverancier die een tijdelijke sleutel krijgt voor de laadruimte van een vrachtwagen, maar vervolgens toegang blijkt te hebben tot het volledige wagenpark.
Version History Exploitation
Veel managers realiseren zich niet dat oude documentversies waardevolle informatie kunnen bevatten.
Een aanvaller kan:
- verwijderde gegevens terughalen;
- wijzigingen verbergen;
- gevoelige informatie reconstrueren.
Vergelijk het met een voertuig waarvan iedere eerdere rit permanent wordt opgeslagen en toegankelijk blijft voor onbevoegden.
Wat managers moeten doen
De belangrijkste maatregelen zijn:
- Anonieme deel-links uitschakelen;
- Extern delen beperken tot specifieke personen;
- Gastaccounts actief beheren;
- Machtigingen periodiek controleren;
- Audit logging inschakelen.
Waarom?
Omdat de meeste organisaties niet worden gehackt via een technische kwetsbaarheid, maar via toegang die ooit legitiem werd verleend.
Wat gebeurt er als het toch misgaat?
Monitoring, detectie en back-ups
Geen enkele bestuurder verwacht nooit een ongeluk te krijgen.
Daarom bestaan airbags, verzekeringen en pechhulp.
Cybersecurity werkt precies hetzelfde.
De vraag is niet óf er ooit iets misgaat.
De vraag is hoe snel u het ontdekt en hoe snel u kunt herstellen.
Het grootste misverstand over Microsoft 365
Veel organisaties denken dat Microsoft automatisch een volledige back-up van alle gegevens bewaart.
Dat is onjuist.
Microsoft biedt retentie en herstelmogelijkheden, maar dat is niet hetzelfde als een onafhankelijke back-upstrategie.
Wanneer ransomware bestanden versleutelt of een kwaadwillende gebruiker gegevens verwijdert, kan ook de retentieomgeving worden geraakt.
Dat is vergelijkbaar met een auto waarvan het reservewiel in dezelfde kofferbak ligt die zojuist in brand is gevlogen.
Monitoring: het dashboard van uw organisatie
Veel bedrijven beschikken over uitstekende beveiligingstools, maar niemand kijkt naar de waarschuwingslampjes.
Zonder monitoring merkt een organisatie vaak pas weken of maanden later dat een aanvaller actief is geweest.
Daarom zijn essentieel:
- Security Monitoring;
- Audit Logging;
- Waarschuwingen bij verdachte activiteiten;
- Detectie van ongeautoriseerde configuratiewijzigingen.
Dat is het digitale equivalent van:
- brandstofmeters;
- temperatuurmeters;
- storingslampjes;
Wat managers moeten doen
Investeer in:
- Onafhankelijke back-ups;
- Security Monitoring;
- Incident Response Procedures;
- Regelmatige controles van loggegevens.
Waarom?
Omdat een incident niet wordt bepaald door de aanval zelf, maar door hoe snel u kunt herstellen.
Waarom een licentie geen beveiligingsstrategie is
Veel ondernemers investeren in Microsoft 365 Business Premium of zelfs E5 en gaan ervan uit dat zij daarmee “klaar” zijn.
Dat is een gevaarlijke aanname.
Een licentie is gereedschap.
Geen beleid.
Geen beheer.
Geen toezicht.
Geen verantwoordelijkheid.
Een Business Premium-licentie is vergelijkbaar met een auto die is uitgerust met:
- airbags;
- rijstrookassistentie;
- noodremassistentie;
Maar als niemand deze functies activeert, configureert of controleert, zijn ze praktisch waardeloos.
Daarom ligt de totale investering in een werkelijk veilige Microsoft 365-omgeving gemiddeld 30% tot 50% hoger dan de kale licentiekosten.
Dat aanvullende budget wordt gebruikt voor:
- geavanceerde e-mailbeveiliging;
- back-upoplossingen;
- monitoring;
- configuratie;
- awareness-training;
- periodieke controles.
Het Shared Responsibility Model uitgelegd
Veel bestuurders denken:
“Wij betalen Microsoft voor beveiliging, dus Microsoft is verantwoordelijk.”
Dat is slechts gedeeltelijk waar.
Microsoft werkt volgens het Shared Responsibility Model.
De eenvoudigste manier om dit te begrijpen is opnieuw via de auto-analogie.
Wat Microsoft doet
Microsoft is de autofabrikant.
Zij zorgen voor:
- de motor;
- het chassis;
- de constructieve veiligheid;
- de fabriek;
- het onderhoud van de snelweg waarop u rijdt.
Met andere woorden:
- de cloud-infrastructuur;
- de datacenters;
- de beschikbaarheid van de dienst;
- de basisbeveiliging van het platform.
Wat uw organisatie doet
Uw organisatie is de bestuurder.
U bent verantwoordelijk voor:
- wie de sleutel krijgt;
- wie mag rijden;
- welke route wordt gekozen;
- of de gordels worden gedragen;
- of het onderhoud wordt uitgevoerd.
In Microsoft 365 betekent dat:
- identiteitsbeheer;
- MFA;
- toegangsrechten;
- configuratie;
- databeveiliging;
- monitoring;
- back-ups;
De belangrijkste les
Microsoft is verantwoordelijk voor de veiligheid van de cloud.
U bent verantwoordelijk voor de veiligheid in de cloud.
Wanneer een aanvaller via een slecht beveiligd account binnenkomt, is dat geen falen van Microsoft.
Dat is hetzelfde als een autofabrikant verantwoordelijk houden voor een auto die onbeheerd met draaiende motor op straat is achtergelaten.
Conclusie: cybersecurity is bedrijfscontinuïteit
Voor bestuurders draait cybersecurity uiteindelijk niet om techniek.
Het draait om continuïteit.
Om reputatie.
Om klantvertrouwen.
Om omzet.
Om het voortbestaan van de organisatie.
Microsoft 365 biedt een uitstekend en veilig fundament. Maar een fundament alleen bouwt geen huis.
Wie uitsluitend vertrouwt op standaardinstellingen, vertrouwt erop dat alle deuren vanzelf gesloten blijven.
De organisaties die de komende jaren succesvol blijven, zijn niet degenen met de meeste technologie.
Het zijn de organisaties die begrijpen dat beveiliging geen product is dat je koopt, maar een proces dat je bestuurt.
Net als een auto.
Cybersecurity draait vandaag niet meer om technologie alleen. Het draait om bedrijfscontinuïteit. Om ervoor te zorgen dat uw medewerkers kunnen blijven werken, uw klanten u blijven vertrouwen en uw organisatie niet stilvalt door een incident dat voorkomen had kunnen worden.
Bij ISE helpen we organisaties al meer dan twintig jaar met het veilig inzetten van technologie. Niet door complexe technische rapporten af te leveren, maar door risico's begrijpelijk te maken en praktische oplossingen te implementeren die werken in de dagelijkse realiteit van uw organisatie.
Want uiteindelijk is de belangrijkste vraag niet hoeveel beveiliging u heeft aangeschaft.
De belangrijkste vraag is of uw organisatie morgen nog kan functioneren wanneer er vandaag iets misgaat.