Waarom thuiswerken uw grootste cyberrisico is

Waarom thuiswerken uw grootste cyberrisico is

– en waarom Zero Trust uw juridische bescherming wordt

De maandag waarop alles nog normaal leek

Het is maandagochtend.

Een medewerker werkt vandaag thuis. Zijn wifi valt regelmatig weg, waardoor hij snel een gratis online bestandendienst gebruikt om een groot klantbestand met collega's te delen. Dat lijkt onschuldig. Iedereen kan direct verder werken.

Een paar uur later blijkt dat dezelfde dienst automatisch bestanden synchroniseert naar een buitenlandse cloudomgeving. Niemand binnen de organisatie wist dat deze applicatie werd gebruikt. Er zijn geen back-ups, geen logging, geen toegangscontrole en geen contractuele afspraken over de verwerking van persoonsgegevens.

De medewerker heeft niets verkeerd bedoeld.

Toch is er vanaf dat moment sprake van Shadow IT.

En precies daar begint voor veel organisaties het echte risico.

Shadow IT is geen IT-probleem maar een managementprobleem

Managers denken vaak dat Shadow IT ontstaat doordat medewerkers eigen software installeren.

In werkelijkheid begint het veel eerder.

Hybride werken heeft de vertrouwde kantooromgeving vervangen door honderden kleine werkplekken: thuis, onderweg, bij klanten en op openbare locaties. Medewerkers kiezen daar vanzelf de snelste oplossing om hun werk gedaan te krijgen.

Wanneer officiële systemen te ingewikkeld, te langzaam of niet beschikbaar zijn, zoeken mensen een alternatief.

Dat alternatief kan ChatGPT zijn.

Een gratis AI-assistent.

Een persoonlijke Dropbox.

Een WhatsApp-groep.

Een online PDF-converter.

Of een privé e-mailadres.

Geen van deze keuzes wordt gemaakt om beveiliging te omzeilen.

Ze worden gemaakt om productief te blijven.

Juist daardoor ontstaat Shadow IT.

De organisatie verliest ongemerkt het overzicht over waar bedrijfsinformatie zich bevindt, wie erbij kan en welke risico's daardoor ontstaan.

Waarom traditionele beveiliging dit probleem niet meer oplost

Veel organisaties investeren nog steeds in firewalls, VPN-verbindingen en antivirussoftware.

Dat zijn belangrijke maatregelen.

Maar ze beschermen vooral het netwerk.

Niet de manier waarop tegenwoordig wordt gewerkt.

Een medewerker logt vandaag in vanaf huis, werkt daarna op een luchthaven, opent documenten op een tablet en gebruikt ondertussen meerdere cloudapplicaties.

De beveiliging kan daardoor niet langer vertrouwen op de locatie van de gebruiker.

De enige constante is de identiteit van de gebruiker én de betrouwbaarheid van het apparaat.

Daarom verschuift moderne beveiliging van het netwerk naar de gebruiker.
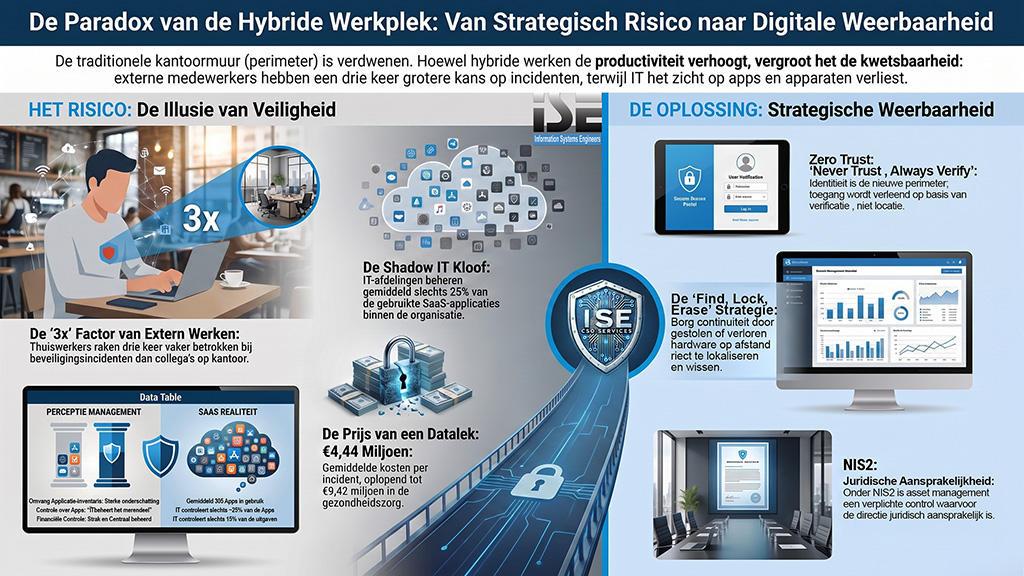
InfoG De Paradox van Hybride Werken

Zero Trust verandert beveiliging in bestuurlijke controle

Veel organisaties zien Zero Trust als een moderne IT-architectuur.

Dat is slechts een deel van het verhaal.

Voor bestuurders is Zero Trust vooral een manier om aantoonbaar grip te houden op de toegang tot bedrijfsinformatie.

Het uitgangspunt is eenvoudig.

Niemand krijgt automatisch toegang.

Iedere gebruiker, ieder apparaat en iedere sessie wordt telkens opnieuw gecontroleerd voordat toegang wordt verleend.

Dat betekent onder andere:

  • alleen geautoriseerde medewerkers krijgen toegang;
  • alleen goed beheerde apparaten mogen verbinding maken;
  • iedere toegang wordt vastgelegd;
  • rechten worden beperkt tot wat iemand daadwerkelijk nodig heeft;
  • afwijkend gedrag wordt direct gedetecteerd.

Hierdoor wordt niet alleen de kans op een cyberincident kleiner.

De organisatie kan ook aantonen dat zij passende beveiligingsmaatregelen heeft genomen.

En precies daar raakt Zero Trust aan de nieuwe verantwoordelijkheid van bestuurders.

NIS2 maakt cyberbeveiliging een bestuurstaak

Met de invoering van NIS2 is cyberbeveiliging geen exclusieve verantwoordelijkheid van de IT-afdeling meer.

Bestuurders moeten kunnen aantonen dat zij risico's kennen, passende maatregelen hebben genomen en daar actief toezicht op houden.

Dat betekent onder andere:

  • inzicht in alle bedrijfsmiddelen;
  • controle over gebruikers en toegangsrechten;
  • beheer van apparaten;
  • monitoring van beveiligingsincidenten;
  • aantoonbare risicobeheersing.

Wanneer medewerkers buiten het zicht van de organisatie applicaties gebruiken, ontbreekt precies dat overzicht.

Shadow IT maakt het daardoor vrijwel onmogelijk om volledig aan deze verplichtingen te voldoen.

Zero Trust wordt daarmee uw juridische verdedigingslinie

Veel organisaties implementeren Zero Trust omdat het technisch veiliger is.

Dat is een belangrijke reden.

Maar voor bestuurders is er een belangrijkere.

Wanneer toezichthouders na een cyberincident onderzoeken welke maatregelen zijn genomen, draait het niet alleen om de vraag óf een aanval heeft plaatsgevonden.

De belangrijkste vraag is:

"Kon de organisatie aantonen dat zij passende beveiligingsmaatregelen had ingericht?"

Daar ligt de werkelijke waarde van Zero Trust.

Niet als software.

Niet als netwerkarchitectuur.

Maar als aantoonbaar bestuursinstrument.

Iedere toegangscontrole, iedere identiteitscontrole en iedere beveiligingsbeslissing levert bewijs dat de organisatie haar zorgplicht serieus neemt.

Zero Trust verandert daarmee van een technische oplossing in een juridisch verdedigingsmechanisme.

De echte vraag is niet óf Shadow IT bestaat

Vrijwel iedere organisatie heeft tegenwoordig Shadow IT.

De vraag is alleen of het management weet waar.

Zolang medewerkers thuis, onderweg en op externe locaties werken, zullen zij nieuwe hulpmiddelen blijven gebruiken.

Dat gedrag verdwijnt niet.

Daarom moeten organisaties niet proberen medewerkers volledig tegen te houden.

Zij moeten zorgen dat iedere toegang, ieder apparaat en iedere applicatie continu gecontroleerd wordt.

Dat is precies waar Zero Trust voor is ontworpen.

Niet om medewerkers te wantrouwen.

Maar om organisaties bestuurbaar, compliant en weerbaar te houden.

Conclusie

Hybride werken heeft de traditionele beveiligingsgrens definitief laten verdwijnen.

Daardoor ontstaat Shadow IT niet door onwil van medewerkers, maar door de manier waarop moderne organisaties werken.

Bestuurders die hun continuïteit willen beschermen, moeten daarom verder kijken dan firewalls en VPN's.

Zero Trust is geen technisch project.

Het is de manier waarop een organisatie kan aantonen dat zij controle houdt over haar informatie, voldoet aan de eisen van NIS2 en haar bestuurders beschermt tegen de juridische en financiële gevolgen van een cyberincident.

Wie vandaag investeert in Zero Trust, investeert daarom niet alleen in betere cybersecurity.

Hij investeert in de toekomst én de bestuurlijke weerbaarheid van zijn organisatie.
CTA Waarom thuiswerken uw grootste cyberrisico

Waarom thuiswerken uw grootste cyberrisico is
Watch the video

Waarom thuiswerken uw grootste cyberrisico is

– en waarom Zero Trust uw juridische bescherming wordt

De maandag waarop alles nog normaal leek

Het is maandagochtend.

Een medewerker werkt vandaag thuis. Zijn wifi valt regelmatig weg, waardoor hij snel een gratis online bestandendienst gebruikt om een groot klantbestand met collega's te delen. Dat lijkt onschuldig. Iedereen kan direct verder werken.

Een paar uur later blijkt dat dezelfde dienst automatisch bestanden synchroniseert naar een buitenlandse cloudomgeving. Niemand binnen de organisatie wist dat deze applicatie werd gebruikt. Er zijn geen back-ups, geen logging, geen toegangscontrole en geen contractuele afspraken over de verwerking van persoonsgegevens.

De medewerker heeft niets verkeerd bedoeld.

Toch is er vanaf dat moment sprake van Shadow IT.

En precies daar begint voor veel organisaties het echte risico.

Shadow IT is geen IT-probleem maar een managementprobleem

Managers denken vaak dat Shadow IT ontstaat doordat medewerkers eigen software installeren.

In werkelijkheid begint het veel eerder.

Hybride werken heeft de vertrouwde kantooromgeving vervangen door honderden kleine werkplekken: thuis, onderweg, bij klanten en op openbare locaties. Medewerkers kiezen daar vanzelf de snelste oplossing om hun werk gedaan te krijgen.

Wanneer officiële systemen te ingewikkeld, te langzaam of niet beschikbaar zijn, zoeken mensen een alternatief.

Dat alternatief kan ChatGPT zijn.

Een gratis AI-assistent.

Een persoonlijke Dropbox.

Een WhatsApp-groep.

Een online PDF-converter.

Of een privé e-mailadres.

Geen van deze keuzes wordt gemaakt om beveiliging te omzeilen.

Ze worden gemaakt om productief te blijven.

Juist daardoor ontstaat Shadow IT.

De organisatie verliest ongemerkt het overzicht over waar bedrijfsinformatie zich bevindt, wie erbij kan en welke risico's daardoor ontstaan.

Waarom traditionele beveiliging dit probleem niet meer oplost

Veel organisaties investeren nog steeds in firewalls, VPN-verbindingen en antivirussoftware.

Dat zijn belangrijke maatregelen.

Maar ze beschermen vooral het netwerk.

Niet de manier waarop tegenwoordig wordt gewerkt.

Een medewerker logt vandaag in vanaf huis, werkt daarna op een luchthaven, opent documenten op een tablet en gebruikt ondertussen meerdere cloudapplicaties.

De beveiliging kan daardoor niet langer vertrouwen op de locatie van de gebruiker.

De enige constante is de identiteit van de gebruiker én de betrouwbaarheid van het apparaat.

Daarom verschuift moderne beveiliging van het netwerk naar de gebruiker.

InfoG De Paradox van Hybride Werken

Zero Trust verandert beveiliging in bestuurlijke controle

Veel organisaties zien Zero Trust als een moderne IT-architectuur.

Dat is slechts een deel van het verhaal.

Voor bestuurders is Zero Trust vooral een manier om aantoonbaar grip te houden op de toegang tot bedrijfsinformatie.

Het uitgangspunt is eenvoudig.

Niemand krijgt automatisch toegang.

Iedere gebruiker, ieder apparaat en iedere sessie wordt telkens opnieuw gecontroleerd voordat toegang wordt verleend.

Dat betekent onder andere:

  • alleen geautoriseerde medewerkers krijgen toegang;
  • alleen goed beheerde apparaten mogen verbinding maken;
  • iedere toegang wordt vastgelegd;
  • rechten worden beperkt tot wat iemand daadwerkelijk nodig heeft;
  • afwijkend gedrag wordt direct gedetecteerd.

Hierdoor wordt niet alleen de kans op een cyberincident kleiner.

De organisatie kan ook aantonen dat zij passende beveiligingsmaatregelen heeft genomen.

En precies daar raakt Zero Trust aan de nieuwe verantwoordelijkheid van bestuurders.

NIS2 maakt cyberbeveiliging een bestuurstaak

Met de invoering van NIS2 is cyberbeveiliging geen exclusieve verantwoordelijkheid van de IT-afdeling meer.

Bestuurders moeten kunnen aantonen dat zij risico's kennen, passende maatregelen hebben genomen en daar actief toezicht op houden.

Dat betekent onder andere:

  • inzicht in alle bedrijfsmiddelen;
  • controle over gebruikers en toegangsrechten;
  • beheer van apparaten;
  • monitoring van beveiligingsincidenten;
  • aantoonbare risicobeheersing.

Wanneer medewerkers buiten het zicht van de organisatie applicaties gebruiken, ontbreekt precies dat overzicht.

Shadow IT maakt het daardoor vrijwel onmogelijk om volledig aan deze verplichtingen te voldoen.

Zero Trust wordt daarmee uw juridische verdedigingslinie

Veel organisaties implementeren Zero Trust omdat het technisch veiliger is.

Dat is een belangrijke reden.

Maar voor bestuurders is er een belangrijkere.

Wanneer toezichthouders na een cyberincident onderzoeken welke maatregelen zijn genomen, draait het niet alleen om de vraag óf een aanval heeft plaatsgevonden.

De belangrijkste vraag is:

"Kon de organisatie aantonen dat zij passende beveiligingsmaatregelen had ingericht?"

Daar ligt de werkelijke waarde van Zero Trust.

Niet als software.

Niet als netwerkarchitectuur.

Maar als aantoonbaar bestuursinstrument.

Iedere toegangscontrole, iedere identiteitscontrole en iedere beveiligingsbeslissing levert bewijs dat de organisatie haar zorgplicht serieus neemt.

Zero Trust verandert daarmee van een technische oplossing in een juridisch verdedigingsmechanisme.

De echte vraag is niet óf Shadow IT bestaat

Vrijwel iedere organisatie heeft tegenwoordig Shadow IT.

De vraag is alleen of het management weet waar.

Zolang medewerkers thuis, onderweg en op externe locaties werken, zullen zij nieuwe hulpmiddelen blijven gebruiken.

Dat gedrag verdwijnt niet.

Daarom moeten organisaties niet proberen medewerkers volledig tegen te houden.

Zij moeten zorgen dat iedere toegang, ieder apparaat en iedere applicatie continu gecontroleerd wordt.

Dat is precies waar Zero Trust voor is ontworpen.

Niet om medewerkers te wantrouwen.

Maar om organisaties bestuurbaar, compliant en weerbaar te houden.

Conclusie

Hybride werken heeft de traditionele beveiligingsgrens definitief laten verdwijnen.

Daardoor ontstaat Shadow IT niet door onwil van medewerkers, maar door de manier waarop moderne organisaties werken.

Bestuurders die hun continuïteit willen beschermen, moeten daarom verder kijken dan firewalls en VPN's.

Zero Trust is geen technisch project.

Het is de manier waarop een organisatie kan aantonen dat zij controle houdt over haar informatie, voldoet aan de eisen van NIS2 en haar bestuurders beschermt tegen de juridische en financiële gevolgen van een cyberincident.

Wie vandaag investeert in Zero Trust, investeert daarom niet alleen in betere cybersecurity.

Hij investeert in de toekomst én de bestuurlijke weerbaarheid van zijn organisatie.

CTA Waarom thuiswerken uw grootste cyberrisico

Security Nieuws

Back To Top