De voordeur die niemand als voordeur ziet

De blinde vlek in je cybersecurity: je ISP-router

Je firewall is beveiligd. Je laptops zijn voorzien van antivirus. Microsoft 365 is ingericht. Back-ups worden gemaakt.

En dan staat er ergens in de meterkast of serverruimte een router van je internetprovider.

Online. 24 uur per dag.

Vaak met firmware die je zelf niet beheert. Met functionaliteit voor beheer op afstand. En soms met kwetsbaarheden waarvan je niet eens weet of ze inmiddels zijn opgelost.

Wie controleert dat apparaat?

Dat is een vraag die opvallend weinig organisaties kunnen beantwoorden.

En precies daar zit een van de meest onderschatte risico's in de digitale infrastructuur.

Je internetverbinding begint niet bij je laptop

Wanneer we met organisaties over cybersecurity praten, gaat het al snel over phishing, ransomware, wachtwoorden en medewerkers.

Terecht.

Maar cybersecurity begint nog vóórdat een medewerker op een verdachte link klikt.

Het begint bij de infrastructuur die jouw organisatie met het internet verbindt.

De router van je ISP vormt de eerste schakel tussen jouw netwerk en de buitenwereld. Het apparaat verwerkt netwerkverkeer en beschikt vaak over functies waarmee het op afstand kan worden beheerd.

Als daar iets misgaat, kan de impact veel groter zijn dan een defect apparaat.

Een gecompromitteerde router kan — afhankelijk van de kwetsbaarheid en configuratie — worden gebruikt om verkeer te manipuleren, DNS-verkeer om te leiden, interne systemen in kaart te brengen of onderdeel te worden van een botnet.

En misschien wel het lastigste:

je hoeft niet direct iets te merken.

"Het internet doet het toch?"

Dat is precies het probleem.

Een router die technisch functioneert, is niet automatisch een veilige router.

Een apparaat kan gewoon internettoegang leveren terwijl:

  • de firmware verouderd is;
  • bekende kwetsbaarheden aanwezig zijn;
  • remote management onnodig toegankelijk is;
  • het apparaat niet langer door de fabrikant wordt ondersteund;
  • of niemand precies weet wie verantwoordelijk is voor beveiligingsupdates.

Voor de bedrijfsvoering is dat een gevaarlijke situatie.

Want wanneer de vraag "Is deze router veilig?" niet met feiten kan worden beantwoord, ontstaat een blinde vlek in je securitybeleid.

Een kwetsbaarheid kan miljoenen apparaten raken

ISP's leveren op grote schaal dezelfde apparatuur.

Dat is efficiënt voor beheer en ondersteuning. Voor aanvallers kan het echter een interessante concentratie van doelwitten opleveren.

Wordt één veelgebruikt model kwetsbaar?

Dan kan dezelfde aanvalsmethode mogelijk op een groot aantal organisaties worden toegepast.

Dat is het risico van een digitale monocultuur.

Cybercriminelen hoeven niet noodzakelijk jouw organisatie specifiek uit te kiezen.

Ze kunnen op zoek gaan naar apparaten die kwetsbaar zijn.

En jouw organisatie kan daartussen zitten.

Het probleem met patches: wie wacht op wie?

Een beveiligingspatch klinkt eenvoudig.

In werkelijkheid kan er een hele keten achter zitten:

leverancier → fabrikant → ISP → klant

Een kwetsbaarheid wordt ontdekt. De fabrikant ontwikkelt een oplossing. De ISP moet die mogelijk testen en aanpassen. Daarna moet de update daadwerkelijk op het apparaat van de klant terechtkomen.

Ondertussen blijft de router online.

En hoe ouder de apparatuur, hoe groter het risico dat ondersteuning uiteindelijk stopt.

Een router kan technisch nog jarenlang functioneren terwijl beveiligingsupdates allang zijn beëindigd.

Dat is het verschil tussen "werkt nog" en "wordt nog veilig ondersteund".

ARRIS TG2482A: een concreet voorbeeld

Onze aandacht voor de ARRIS TG2482A ontstond naar aanleiding van terugkerende internetuitval.

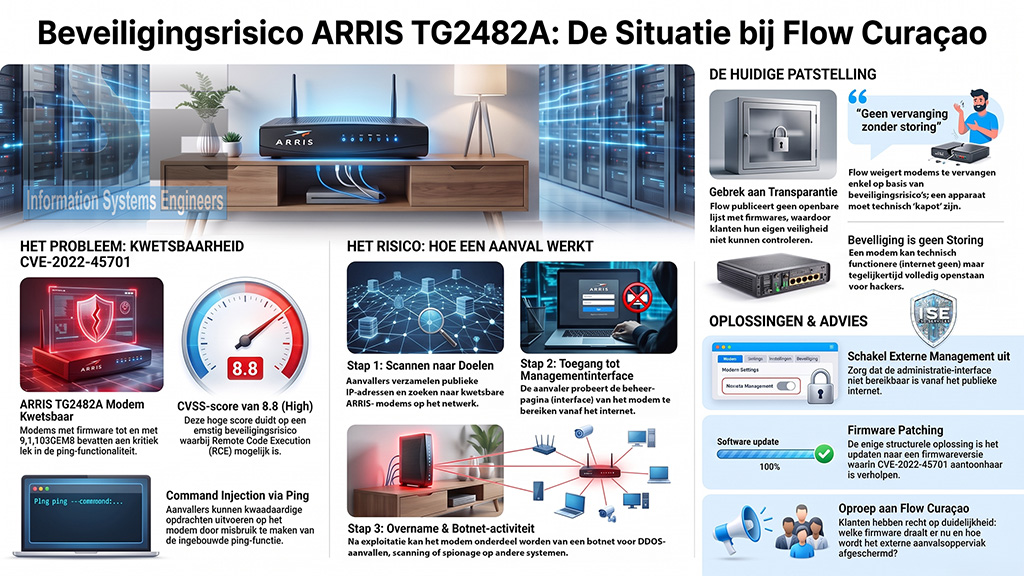
Tijdens het onderzoek kwamen we uit bij CVE-2022-45701, een kwetsbaarheid met een CVSS-score van 8.8 (High).

De kwetsbaarheid bevindt zich in de ping-functionaliteit van het modem en kan onder bepaalde omstandigheden worden misbruikt voor command injection, wat kan leiden tot Remote Code Execution.

Dat verdient aandacht.

Maar ook hier is nuance belangrijk.

Een kwetsbaarheid betekent niet automatisch dat ieder apparaat vanaf het internet kan worden overgenomen.

Daarvoor moet je onder andere weten:

  • welke firmware daadwerkelijk draait;
  • of de kwetsbaarheid daarin is opgelost;
  • of de betreffende functionaliteit vanaf het internet bereikbaar is;
  • en welke beveiligingsmaatregelen rondom remote management zijn getroffen.

Precies die informatie ontbreekt in de praktijk vaak.

En dat is waar organisaties kwetsbaar worden.

De verkeerde vraag: "Zijn we gehackt?"

Veel organisaties wachten op bewijs van een incident.

Maar voor risicomanagement is dat te laat.

De relevante vraag is niet alleen:

"Zijn we gehackt?"

De relevante vraag is:

"Kunnen we aantonen dat dit onderdeel van onze infrastructuur voldoende beveiligd is?"

Dat is een fundamenteel verschil.

Geen bewijs van een hack betekent niet dat er geen kwetsbaarheid is.

En het ontbreken van zicht op een kwetsbaarheid betekent niet dat je veilig bent.

Security begint met zichtbaarheid.

Remote management: handig én risicovol

ISP's moeten apparatuur op afstand kunnen beheren.

Dat is logisch.

Technologieën zoals TR-069 maken het mogelijk om configuraties te beheren, storingen op te lossen en apparatuur op afstand te onderhouden.

Maar een beheerfunctie die van buitenaf bereikbaar is, vormt ook een potentieel aanvalsvlak.

Daarom willen wij niet alleen weten óf remote management actief is.

We willen weten:

Hoe is het ingericht? Wie heeft toegang? Vanaf waar? Met welke authenticatie? Welke systemen kunnen het apparaat beheren? En hoe wordt misbruik gedetecteerd?

Want je beveiliging is uiteindelijk zo sterk als de keten die je niet hebt gecontroleerd.
Info Beveiligingsrisico van een specifiek modem

En wie is verantwoordelijk?

Hier wordt het interessant.

De fabrikant zegt: de ISP beheert de apparatuur.

De ISP zegt: de apparatuur staat bij de klant.

De klant denkt: de provider heeft dit toch geregeld?

En ondertussen staat het apparaat gewoon online.

Dat grijze gebied is precies waar risico's kunnen blijven liggen.

Voor organisaties die afhankelijk zijn van hun internetverbinding is dat geen acceptabel uitgangspunt.

Er moet duidelijk zijn:

  • wie de eigenaar is van het risico;
  • wie firmware beheert;
  • wie kwetsbaarheden monitort;
  • wie updates test;
  • wie updates uitrolt;
  • en wanneer apparatuur wordt vervangen.

Wat kost één uur digitale uitval?

Dit is uiteindelijk geen routerverhaal.

Het is een continuïteitsverhaal.

Wat gebeurt er als medewerkers niet meer kunnen werken?

Als cloudapplicaties niet bereikbaar zijn?

Als telefonie uitvalt?

Als klanten je niet kunnen bereiken?

Als productieprocessen afhankelijk zijn van internet?

Of als je na een incident moet aantonen dat je passende beveiligingsmaatregelen had getroffen?

Dan wordt een router van een paar honderd euro ineens onderdeel van een veel groter bedrijfsrisico.

De kosten zitten niet in de router. De kosten zitten in wat er gebeurt als je erop moet vertrouwen en hij faalt.

Wat moet je nu controleren?

Je hoeft geen securityspecialist te zijn om de juiste vragen te stellen.

Vraag je ISP bijvoorbeeld:

1. Welke firmware draait op onze router?

2. Is CVE-2022-45701 in deze firmware verholpen?

3. Is deze firmwareversie nog actief ondersteund?

4. Welke managementinterfaces zijn vanaf het internet bereikbaar?

5. Is remote management ingeschakeld?

6. Hoe is toegang tot deze functionaliteit beveiligd?

7. Hoe snel worden kritieke beveiligingsupdates uitgerold?

8. Wat gebeurt er wanneer onze apparatuur end-of-life bereikt?

Krijg je concrete antwoorden?

Goed.

Krijg je vooral antwoorden als "dat wordt automatisch geregeld"?

Vraag dan door.

Bij cybersecurity is "het wordt geregeld" geen bewijs.

Wat kun je zelf doen?

Er zijn maatregelen waarmee je het risico kunt beperken.

Denk aan:

  • managementinterfaces afschermen van het publieke internet;
  • onnodige remote-managementfunctionaliteit uitschakelen;
  • kwetsbare functies uitschakelen wanneer dat technisch mogelijk is;
  • host-based firewalls gebruiken;
  • systemen voorzien van actuele antivirus- en antimalwarebescherming;
  • en versleutelde verbindingen zoals HTTPS afdwingen waar mogelijk.

Maar let op:

dit zijn risicobeperkende maatregelen, geen vervanging voor structureel patchmanagement.

Als apparatuur niet langer wordt ondersteund, is vervangen uiteindelijk de enige duurzame oplossing.

De vraag die wij organisaties willen laten stellen

Niet: "Hebben wij een firewall?"

Maar: "Weten wij wat er vóór onze firewall gebeurt?"

Niet: "Heeft onze provider automatische updates?"

Maar: "Kunnen wij aantonen dat onze kritieke netwerkapparatuur actueel en ondersteund is?"

En niet: "Zijn we ooit gehackt?"

Maar: "Waar zitten onze aantoonbare kwetsbaarheden voordat een aanvaller ze ontdekt?"

Dat is een fundamenteel andere manier van kijken naar cybersecurity.

Maak van een blinde vlek een beheerst risico

De meeste organisaties hebben geen tekort aan securitytools.

Ze hebben vaak een tekort aan inzicht.

Welke apparatuur hebben we?

Welke firmware draait daarop?

Welke systemen zijn bereikbaar vanaf het internet?

Welke beheerfuncties staan open?

Welke apparaten zijn end-of-life?

En vooral: wie grijpt in als er morgen een kritieke kwetsbaarheid wordt gepubliceerd?

Dat zijn de vragen waarmee je cybersecurity volwassen maakt.

Niet door nóg een tool aan te schaffen.

Maar door eerst te weten waar je werkelijk afhankelijk van bent.

Wij helpen je die blinde vlek zichtbaar te maken

Onze aanpak begint niet met een product.

We beginnen met de vraag: waar kan jouw organisatie daadwerkelijk op uitvallen?

We brengen de infrastructuur en afhankelijkheden in kaart, onderzoeken de blootstelling van netwerkapparatuur en beoordelen onder meer firmware, remote management, hardening en lifecycle management.

Je krijgt geen technisch rapport waar vervolgens niemand iets mee doet.

Je krijgt inzicht in wat aandacht nodig heeft, waarom dat belangrijk is en welke maatregelen bijdragen aan de continuïteit van je organisatie.

Weet je niet zeker of jouw ISP-router voldoende beveiligd is?

Laten we dat vaststellen voordat een aanvaller het voor je doet.

Neem contact met ons op voor een security assessment.

Download Whitepaper - De voordeur die niemand als voordeur ziet.pdf

De voordeur die niemand als voordeur ziet
Watch the video

De blinde vlek in je cybersecurity: je ISP-router

Je firewall is beveiligd. Je laptops zijn voorzien van antivirus. Microsoft 365 is ingericht. Back-ups worden gemaakt.

En dan staat er ergens in de meterkast of serverruimte een router van je internetprovider.

Online. 24 uur per dag.

Vaak met firmware die je zelf niet beheert. Met functionaliteit voor beheer op afstand. En soms met kwetsbaarheden waarvan je niet eens weet of ze inmiddels zijn opgelost.

Wie controleert dat apparaat?

Dat is een vraag die opvallend weinig organisaties kunnen beantwoorden.

En precies daar zit een van de meest onderschatte risico's in de digitale infrastructuur.

Je internetverbinding begint niet bij je laptop

Wanneer we met organisaties over cybersecurity praten, gaat het al snel over phishing, ransomware, wachtwoorden en medewerkers.

Terecht.

Maar cybersecurity begint nog vóórdat een medewerker op een verdachte link klikt.

Het begint bij de infrastructuur die jouw organisatie met het internet verbindt.

De router van je ISP vormt de eerste schakel tussen jouw netwerk en de buitenwereld. Het apparaat verwerkt netwerkverkeer en beschikt vaak over functies waarmee het op afstand kan worden beheerd.

Als daar iets misgaat, kan de impact veel groter zijn dan een defect apparaat.

Een gecompromitteerde router kan — afhankelijk van de kwetsbaarheid en configuratie — worden gebruikt om verkeer te manipuleren, DNS-verkeer om te leiden, interne systemen in kaart te brengen of onderdeel te worden van een botnet.

En misschien wel het lastigste:

je hoeft niet direct iets te merken.

"Het internet doet het toch?"

Dat is precies het probleem.

Een router die technisch functioneert, is niet automatisch een veilige router.

Een apparaat kan gewoon internettoegang leveren terwijl:

  • de firmware verouderd is;
  • bekende kwetsbaarheden aanwezig zijn;
  • remote management onnodig toegankelijk is;
  • het apparaat niet langer door de fabrikant wordt ondersteund;
  • of niemand precies weet wie verantwoordelijk is voor beveiligingsupdates.

Voor de bedrijfsvoering is dat een gevaarlijke situatie.

Want wanneer de vraag "Is deze router veilig?" niet met feiten kan worden beantwoord, ontstaat een blinde vlek in je securitybeleid.

Een kwetsbaarheid kan miljoenen apparaten raken

ISP's leveren op grote schaal dezelfde apparatuur.

Dat is efficiënt voor beheer en ondersteuning. Voor aanvallers kan het echter een interessante concentratie van doelwitten opleveren.

Wordt één veelgebruikt model kwetsbaar?

Dan kan dezelfde aanvalsmethode mogelijk op een groot aantal organisaties worden toegepast.

Dat is het risico van een digitale monocultuur.

Cybercriminelen hoeven niet noodzakelijk jouw organisatie specifiek uit te kiezen.

Ze kunnen op zoek gaan naar apparaten die kwetsbaar zijn.

En jouw organisatie kan daartussen zitten.

Het probleem met patches: wie wacht op wie?

Een beveiligingspatch klinkt eenvoudig.

In werkelijkheid kan er een hele keten achter zitten:

leverancier → fabrikant → ISP → klant

Een kwetsbaarheid wordt ontdekt. De fabrikant ontwikkelt een oplossing. De ISP moet die mogelijk testen en aanpassen. Daarna moet de update daadwerkelijk op het apparaat van de klant terechtkomen.

Ondertussen blijft de router online.

En hoe ouder de apparatuur, hoe groter het risico dat ondersteuning uiteindelijk stopt.

Een router kan technisch nog jarenlang functioneren terwijl beveiligingsupdates allang zijn beëindigd.

Dat is het verschil tussen "werkt nog" en "wordt nog veilig ondersteund".

ARRIS TG2482A: een concreet voorbeeld

Onze aandacht voor de ARRIS TG2482A ontstond naar aanleiding van terugkerende internetuitval.

Tijdens het onderzoek kwamen we uit bij CVE-2022-45701, een kwetsbaarheid met een CVSS-score van 8.8 (High).

De kwetsbaarheid bevindt zich in de ping-functionaliteit van het modem en kan onder bepaalde omstandigheden worden misbruikt voor command injection, wat kan leiden tot Remote Code Execution.

Dat verdient aandacht.

Maar ook hier is nuance belangrijk.

Een kwetsbaarheid betekent niet automatisch dat ieder apparaat vanaf het internet kan worden overgenomen.

Daarvoor moet je onder andere weten:

  • welke firmware daadwerkelijk draait;
  • of de kwetsbaarheid daarin is opgelost;
  • of de betreffende functionaliteit vanaf het internet bereikbaar is;
  • en welke beveiligingsmaatregelen rondom remote management zijn getroffen.

Precies die informatie ontbreekt in de praktijk vaak.

En dat is waar organisaties kwetsbaar worden.

De verkeerde vraag: "Zijn we gehackt?"

Veel organisaties wachten op bewijs van een incident.

Maar voor risicomanagement is dat te laat.

De relevante vraag is niet alleen:

"Zijn we gehackt?"

De relevante vraag is:

"Kunnen we aantonen dat dit onderdeel van onze infrastructuur voldoende beveiligd is?"

Dat is een fundamenteel verschil.

Geen bewijs van een hack betekent niet dat er geen kwetsbaarheid is.

En het ontbreken van zicht op een kwetsbaarheid betekent niet dat je veilig bent.

Security begint met zichtbaarheid.

Remote management: handig én risicovol

ISP's moeten apparatuur op afstand kunnen beheren.

Dat is logisch.

Technologieën zoals TR-069 maken het mogelijk om configuraties te beheren, storingen op te lossen en apparatuur op afstand te onderhouden.

Maar een beheerfunctie die van buitenaf bereikbaar is, vormt ook een potentieel aanvalsvlak.

Daarom willen wij niet alleen weten óf remote management actief is.

We willen weten:

Hoe is het ingericht? Wie heeft toegang? Vanaf waar? Met welke authenticatie? Welke systemen kunnen het apparaat beheren? En hoe wordt misbruik gedetecteerd?

Want je beveiliging is uiteindelijk zo sterk als de keten die je niet hebt gecontroleerd.

Info Beveiligingsrisico van een specifiek modem

En wie is verantwoordelijk?

Hier wordt het interessant.

De fabrikant zegt: de ISP beheert de apparatuur.

De ISP zegt: de apparatuur staat bij de klant.

De klant denkt: de provider heeft dit toch geregeld?

En ondertussen staat het apparaat gewoon online.

Dat grijze gebied is precies waar risico's kunnen blijven liggen.

Voor organisaties die afhankelijk zijn van hun internetverbinding is dat geen acceptabel uitgangspunt.

Er moet duidelijk zijn:

  • wie de eigenaar is van het risico;
  • wie firmware beheert;
  • wie kwetsbaarheden monitort;
  • wie updates test;
  • wie updates uitrolt;
  • en wanneer apparatuur wordt vervangen.

Wat kost één uur digitale uitval?

Dit is uiteindelijk geen routerverhaal.

Het is een continuïteitsverhaal.

Wat gebeurt er als medewerkers niet meer kunnen werken?

Als cloudapplicaties niet bereikbaar zijn?

Als telefonie uitvalt?

Als klanten je niet kunnen bereiken?

Als productieprocessen afhankelijk zijn van internet?

Of als je na een incident moet aantonen dat je passende beveiligingsmaatregelen had getroffen?

Dan wordt een router van een paar honderd euro ineens onderdeel van een veel groter bedrijfsrisico.

De kosten zitten niet in de router. De kosten zitten in wat er gebeurt als je erop moet vertrouwen en hij faalt.

Wat moet je nu controleren?

Je hoeft geen securityspecialist te zijn om de juiste vragen te stellen.

Vraag je ISP bijvoorbeeld:

1. Welke firmware draait op onze router?

2. Is CVE-2022-45701 in deze firmware verholpen?

3. Is deze firmwareversie nog actief ondersteund?

4. Welke managementinterfaces zijn vanaf het internet bereikbaar?

5. Is remote management ingeschakeld?

6. Hoe is toegang tot deze functionaliteit beveiligd?

7. Hoe snel worden kritieke beveiligingsupdates uitgerold?

8. Wat gebeurt er wanneer onze apparatuur end-of-life bereikt?

Krijg je concrete antwoorden?

Goed.

Krijg je vooral antwoorden als "dat wordt automatisch geregeld"?

Vraag dan door.

Bij cybersecurity is "het wordt geregeld" geen bewijs.

Wat kun je zelf doen?

Er zijn maatregelen waarmee je het risico kunt beperken.

Denk aan:

  • managementinterfaces afschermen van het publieke internet;
  • onnodige remote-managementfunctionaliteit uitschakelen;
  • kwetsbare functies uitschakelen wanneer dat technisch mogelijk is;
  • host-based firewalls gebruiken;
  • systemen voorzien van actuele antivirus- en antimalwarebescherming;
  • en versleutelde verbindingen zoals HTTPS afdwingen waar mogelijk.

Maar let op:

dit zijn risicobeperkende maatregelen, geen vervanging voor structureel patchmanagement.

Als apparatuur niet langer wordt ondersteund, is vervangen uiteindelijk de enige duurzame oplossing.

De vraag die wij organisaties willen laten stellen

Niet: "Hebben wij een firewall?"

Maar: "Weten wij wat er vóór onze firewall gebeurt?"

Niet: "Heeft onze provider automatische updates?"

Maar: "Kunnen wij aantonen dat onze kritieke netwerkapparatuur actueel en ondersteund is?"

En niet: "Zijn we ooit gehackt?"

Maar: "Waar zitten onze aantoonbare kwetsbaarheden voordat een aanvaller ze ontdekt?"

Dat is een fundamenteel andere manier van kijken naar cybersecurity.

Maak van een blinde vlek een beheerst risico

De meeste organisaties hebben geen tekort aan securitytools.

Ze hebben vaak een tekort aan inzicht.

Welke apparatuur hebben we?

Welke firmware draait daarop?

Welke systemen zijn bereikbaar vanaf het internet?

Welke beheerfuncties staan open?

Welke apparaten zijn end-of-life?

En vooral: wie grijpt in als er morgen een kritieke kwetsbaarheid wordt gepubliceerd?

Dat zijn de vragen waarmee je cybersecurity volwassen maakt.

Niet door nóg een tool aan te schaffen.

Maar door eerst te weten waar je werkelijk afhankelijk van bent.

Wij helpen je die blinde vlek zichtbaar te maken

Onze aanpak begint niet met een product.

We beginnen met de vraag: waar kan jouw organisatie daadwerkelijk op uitvallen?

We brengen de infrastructuur en afhankelijkheden in kaart, onderzoeken de blootstelling van netwerkapparatuur en beoordelen onder meer firmware, remote management, hardening en lifecycle management.

Je krijgt geen technisch rapport waar vervolgens niemand iets mee doet.

Je krijgt inzicht in wat aandacht nodig heeft, waarom dat belangrijk is en welke maatregelen bijdragen aan de continuïteit van je organisatie.

Weet je niet zeker of jouw ISP-router voldoende beveiligd is?

Laten we dat vaststellen voordat een aanvaller het voor je doet.

Neem contact met ons op voor een security assessment.

Download Whitepaper - De voordeur die niemand als voordeur ziet.pdf

Security Nieuws

Back To Top