De Risico's van Partnertoegang en Zwakke Wachtwoorden
Een zwak wachtwoord bij een kleine leverancier. Een account dat niet wordt afgesloten. En miljoenen persoonsgegevens die ongemerkt worden buitgemaakt. Het Deense CPR-incident laat zien waarom cybersecurity niet alleen een IT-vraagstuk is, maar vooral een vraagstuk van bedrijfscontinuïteit, risicobeheersing en bestuurlijke verantwoordelijkheid.
Uw organisatie is beveiligd. Maar hoe zit het met uw leveranciers?
Stel u voor: uw organisatie heeft geïnvesteerd in moderne beveiliging, duidelijke procedures en professionele IT-ondersteuning. De systemen zijn beschermd, medewerkers zijn geïnstrueerd en de directie heeft vertrouwen in de getroffen maatregelen.
Toch ontstaat er een ernstig datalek. Niet omdat uw eigen systemen rechtstreeks zijn gekraakt, maar omdat een externe leverancier toegang had tot uw gegevens en die toegang onvoldoende was beveiligd.
Het klinkt misschien als een uitzonderlijke situatie. Maar juist hier zit een risico dat veel bestuurders onderschatten: uw beveiliging is nooit sterker dan de controle die u heeft over wie toegang krijgt tot uw organisatie, uw systemen en uw gegevens.
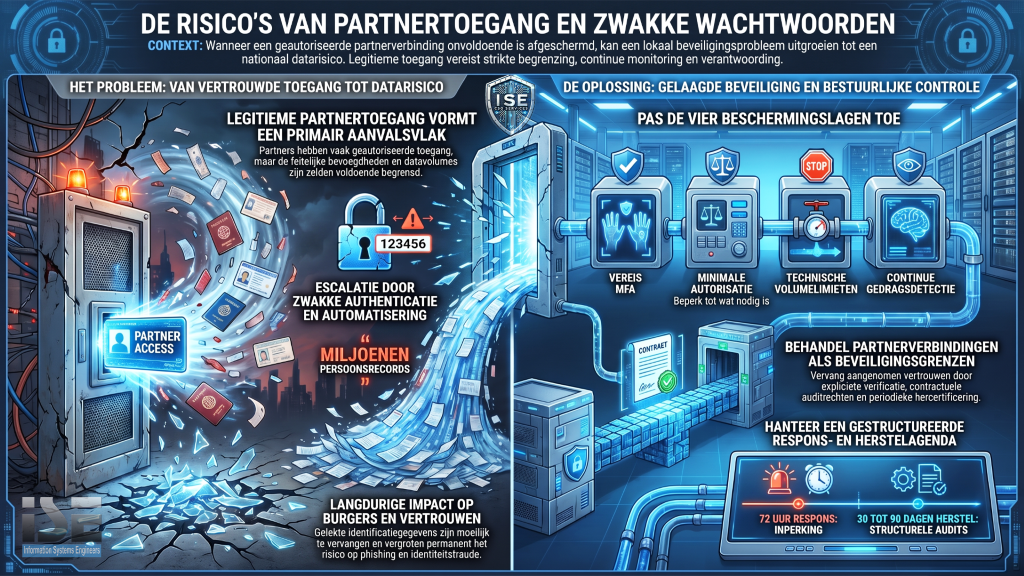
Het Deense CPR-datalek van september 2026 maakt dit risico pijnlijk concreet. Volgens de beschreven casus werden de persoonsgegevens van ongeveer 8,8 miljoen mensen buitgemaakt. De aanvallers hoefden daarvoor niet rechtstreeks door de beveiliging van het centrale overheidsregister heen te breken. Ze maakten gebruik van de bestaande toegang van een externe IT-leverancier.
De belangrijkste les? U kunt uw eigen organisatie goed beveiligen en tóch kwetsbaar blijven wanneer de toegang van uw partners niet aan dezelfde eisen voldoet.
Hoe een klein beveiligingsprobleem grote gevolgen kreeg
Het Deense CPR-register vormt een belangrijk onderdeel van de overheidsadministratie. Het bevat persoonsgegevens die onder meer verbonden zijn met zorg, belastingen en financiële dienstverlening.
Volgens de beschikbare bronnen verliep de aanval via Pays ApS, een kleine IT-leverancier met twee medewerkers die bevoegd was om gegevens uit het register op te vragen.
De aanvallers kregen toegang met inloggegevens van een voormalige medewerker. Onderzoek wees erop dat binnen de leverancier meerdere accounts het uiterst eenvoudige wachtwoord 123456 gebruikten, waaronder een beheerdersaccount.
Vervolgens ging het snel. Tussen 10 en 20 september 2026 werden ongeveer 14 miljoen geautomatiseerde zoekopdrachten uitgevoerd. Daarmee wisten de aanvallers de gegevens van ongeveer 8,8 miljoen mensen te verzamelen.
Het gecompromitteerde account bleef bovendien actief tot 2 oktober. De ongebruikelijke activiteit werd pas ontdekt tijdens de maandelijkse financiële facturatie.
Dat is misschien wel het meest veelzeggende onderdeel van het incident.
Een organisatie met twee medewerkers kon gedurende meerdere dagen op grote schaal gegevens opvragen, zonder dat de activiteit tijdig werd gestopt. De rekening gaf uiteindelijk een signaal dat de beveiligingsbewaking eerder had moeten afgeven.
Het probleem was dus niet alleen een zwak wachtwoord. Het probleem was dat meerdere beveiligingsmaatregelen onvoldoende samenwerkten om misbruik te voorkomen én tijdig te ontdekken.
Waarom dit ook uw organisatie kan raken
U hoeft geen overheidsregister met miljoenen persoonsgegevens te beheren om met hetzelfde risico te maken te krijgen.
Denk aan uw IT-dienstverlener, salarisverwerker, softwareleverancier, cloudomgeving of een partner die toegang heeft tot uw klantgegevens. Zulke partijen zijn vaak noodzakelijk om uw organisatie efficiënt te laten werken. Hun toegang kan tegelijkertijd een ingang vormen voor aanvallers.
Daarbij spelen drie risico's een belangrijke rol.
1. Een leverancier heeft meer toegang dan noodzakelijk
Een leverancier krijgt toegang om een specifieke taak uit te voeren. Maar weet u zeker dat die partij uitsluitend de gegevens kan inzien die daarvoor nodig zijn?
Wanneer een account toegang geeft tot veel meer informatie dan noodzakelijk, kan een aanvaller die dat account overneemt ook veel grotere schade veroorzaken.
Het uitgangspunt moet daarom eenvoudig zijn: geef partners alleen toegang tot wat zij nodig hebben, en beperk ook hoeveel gegevens zij kunnen opvragen.
2. Toegang blijft bestaan wanneer de medewerker vertrekt
Medewerkers wisselen van functie of verlaten een organisatie. Dat hoort bij de dagelijkse bedrijfsvoering. Maar wanneer hun accounts niet tijdig worden afgesloten, blijven digitale sleutels bestaan die niemand meer nodig heeft.
Dat geldt niet alleen voor uw eigen medewerkers. Ook bij leveranciers moet duidelijk zijn wie toegang heeft, waarom die toegang nodig is en wanneer deze moet worden ingetrokken.
Een vertrokken medewerker mag geen blijvend risico vormen voor uw organisatie.
3. Uw systemen zien activiteit, maar herkennen het misbruik niet
Een geldige gebruikersnaam en een correct wachtwoord betekenen niet automatisch dat iemand ook rechtmatig handelt.
Een aanvaller die een bestaand account misbruikt, kan activiteiten uitvoeren die op het eerste gezicht normaal lijken. De verbinding is immers toegestaan.
Daarom is het niet genoeg om alleen te controleren of iemand kan inloggen. U moet ook kunnen vaststellen of het gedrag past bij de werkzaamheden van die gebruiker of leverancier.
Een partner die normaal enkele honderden gegevens opvraagt, maar plotseling honderdduizenden records probeert te verzamelen, moet direct vragen oproepen. De beveiliging moet zo'n afwijking herkennen en waar nodig automatisch ingrijpen.
Waarom traditionele beveiliging niet voldoende is
Veel organisaties hebben hun basis op orde. Er zijn firewalls, toegangsrechten, wachtwoordregels en afspraken met leveranciers. Dat zijn belangrijke maatregelen, maar ze beantwoorden niet alle relevante vragen.
Een firewall kan bijvoorbeeld helpen om ongewenst netwerkverkeer tegen te houden. Maar wat gebeurt er wanneer iemand binnenkomt met geldige inloggegevens? En wat als die persoon vervolgens gegevens opvraagt die technisch toegankelijk zijn, maar zakelijk niet nodig zijn?
Daar ligt het verschil tussen toegang verlenen en toegang beheersen.
Voor bestuurders betekent dit dat beveiliging niet alleen moet gaan over de vraag wie toegang heeft. De organisatie moet ook inzicht hebben in wat die toegang mogelijk maakt, hoe deze wordt gebruikt en hoe snel kan worden ingegrepen wanneer iets niet klopt.
Vertrouwen in een leverancier is geen vervanging voor aantoonbare controle.
Contracten, certificeringen en goede intenties zijn waardevol, maar voorkomen niet zelfstandig dat een account wordt misbruikt. Daarvoor zijn technische maatregelen, duidelijke verantwoordelijkheden en voortdurende controle nodig.
Het echte probleem: ontdekken wanneer de schade al is ontstaan
Stel dat een aanvaller vandaag toegang krijgt tot uw gegevens. Hoe snel merkt u dat?
Binnen enkele seconden? Binnen enkele uren? Of pas wanneer een medewerker een afwijkende factuur ziet, een klant een klacht indient of een toezichthouder vragen stelt?
Dat verschil bepaalt mede hoeveel schade een incident kan veroorzaken.
In de Deense casus werd de grootschalige gegevens opvraag volgens de bron pas ontdekt tijdens de maandelijkse facturatie. Daarmee werd een administratief controlemoment feitelijk een alarmsysteem voor een beveiligingsincident.
Dat is geen houdbare strategie voor organisaties die afhankelijk zijn van digitale systemen en gegevens.
Wanneer u pas achteraf ontdekt wat er is gebeurd, heeft u mogelijk al te maken met verlies van vertrouwelijke informatie, verstoring van bedrijfsprocessen, onderzoekskosten, juridische verplichtingen en reputatieschade. Het herstellen van vertrouwen kan vervolgens veel langer duren dan het herstellen van de techniek.
Daarom is actuele bewaking van toegang en gegevensgebruik geen luxe voor de IT-afdeling. Het is een voorwaarde om risico's tijdig te beheersen en de continuïteit van uw organisatie te beschermen.
Wat moet u als bestuurder concreet regelen?
U hoeft niet zelf alle technische details te beoordelen. U moet er wél voor zorgen dat uw organisatie aantoonbaar grip heeft op de risico's die samenhangen met externe toegang.
Begin met vijf vragen.
1. Is toegang van leveranciers goed beveiligd?
Wordt multifactorauthenticatie verplicht gebruikt? Daarbij is een wachtwoord alleen niet voldoende: de gebruiker moet zich ook op een tweede manier identificeren. Zorg daarnaast dat zwakke wachtwoorden en gedeelde accounts niet worden geaccepteerd.
2. Heeft iedere leverancier uitsluitend toegang tot wat nodig is?
Beperk toegang tot de gegevens en systemen die nodig zijn voor de afgesproken werkzaamheden. Stel ook grenzen aan de hoeveelheid informatie die een partner binnen een bepaalde periode kan opvragen.
3. Worden accounts direct afgesloten wanneer iemand vertrekt?
Maak het beëindigen van toegang een vast onderdeel van het vertrekproces. Controleer niet alleen uw eigen medewerkers, maar ook de medewerkers van externe partijen die namens uw organisatie werken.
4. Herkent uw organisatie afwijkend gedrag?
Laat systemen niet alleen controleren of een gebruiker toegang heeft, maar ook of het gebruik daarvan logisch is. Grote aantallen zoekopdrachten, ongebruikelijke patronen of plotselinge veranderingen in gegevensverkeer moeten aanleiding geven tot onderzoek en, waar nodig, automatische blokkering.
5. Kunt u aantonen dat de maatregelen werken?
Een beleidsdocument of contract is niet hetzelfde als effectieve beveiliging. Vraag om concrete informatie: welke toegangsrechten zijn actief, welke afwijkingen zijn gedetecteerd, hoe snel wordt daarop gereageerd en wanneer zijn de maatregelen voor het laatst getest?
Kunt u deze vragen niet met vertrouwen beantwoorden, dan is dat een reden om uw huidige aanpak kritisch te laten beoordelen.
Van incidentbestrijding naar bedrijfscontinuïteit
Goede cybersecurity begint niet bij de vraag welke technologie u moet aanschaffen. Ze begint bij de vraag welke risico's uw organisatie niet kan accepteren en wat nodig is om die risico's beheersbaar te houden.
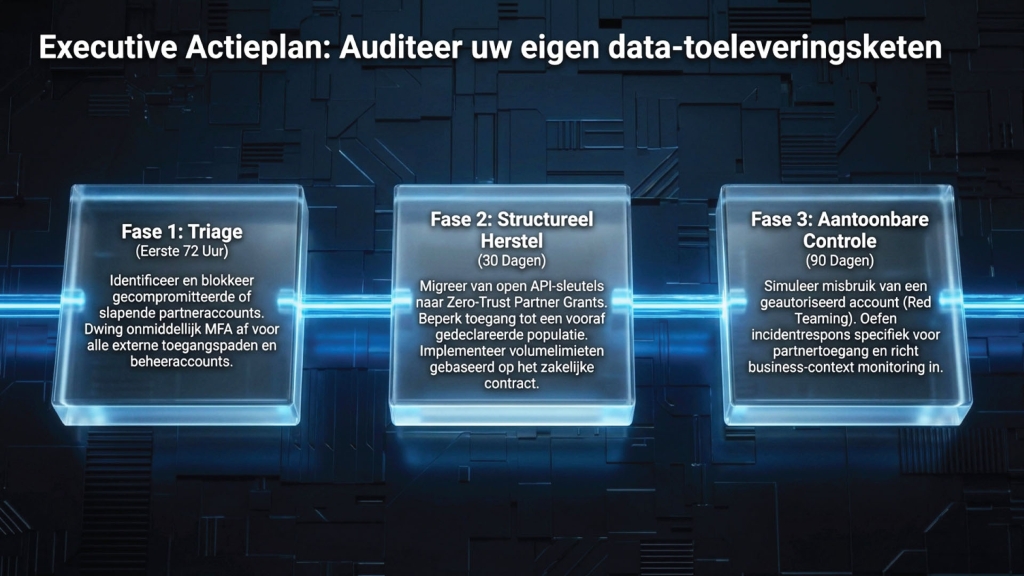
Dat vraagt om een gestructureerde aanpak.
Binnen 72 uur: krijg zicht op de grootste risico's.
Breng externe verbindingen, leveranciersaccounts en toegangsrechten in kaart. Controleer vooral accounts met ruime bevoegdheden, verouderde accounts en verbindingen die toegang geven tot gevoelige gegevens.
Binnen 30 dagen: pak de belangrijkste tekortkomingen aan.
Verplicht sterke authenticatie, verwijder onnodige toegangsrechten en stel passende grenzen aan gegevensuitvraag. Zorg dat duidelijk is wie verantwoordelijk is voor het beoordelen en opvolgen van beveiligingsmeldingen.
Binnen 90 dagen: maak controle een vast onderdeel van de bedrijfsvoering.
Richt continue bewaking in, test of afwijkingen tijdig worden ontdekt en leg vast hoe uw organisatie reageert wanneer een leverancier wordt gecompromitteerd. Maak de uitkomsten bespreekbaar op managementniveau, zodat risico's niet uitsluitend binnen de IT-afdeling blijven liggen.
De exacte planning hangt uiteraard af van de omvang en het risicoprofiel van uw organisatie. Het belangrijkste is dat maatregelen niet blijven steken in goede voornemens, maar leiden tot aantoonbare verbetering.
Wie is uiteindelijk verantwoordelijk?
Wanneer een leverancier een fout maakt, kan de oorzaak buiten uw eigen organisatie liggen. Maar de gevolgen kunnen rechtstreeks bij u terechtkomen.
Uw klanten kijken naar uw organisatie. Uw medewerkers verwachten dat hun gegevens veilig zijn. Uw bestuur moet kunnen uitleggen hoe risico's zijn beoordeeld en welke maatregelen zijn getroffen.
Daarom is ketenbeveiliging niet uitsluitend een technische verantwoordelijkheid. Het is ook een bestuurlijke kwestie.
De directie moet inzicht hebben in de risico's die externe partijen met zich meebrengen, weten welke maatregelen zijn getroffen en kunnen beoordelen of de resterende risico's acceptabel zijn. Afhankelijk van de sector kunnen ook verplichtingen vanuit de AVG, NIS2 of DORA relevant zijn.
Een contractuele afspraak met een leverancier kan verantwoordelijkheden vastleggen, maar neemt niet automatisch alle risico's weg. Evenmin voorkomt een certificaat dat een account wordt misbruikt.
Uiteindelijk gaat het om één vraag: heeft uw organisatie daadwerkelijk controle over de toegang die zij verleent?
Hoe I.S.E. u helpt om die controle terug te krijgen
Bij Information Systems Engineers (I.S.E.) benaderen we cybersecurity vanuit het perspectief van risico, verantwoordelijkheid en continuïteit.
Niet door beveiliging onnodig ingewikkeld te maken, maar door inzichtelijk te maken waar uw organisatie kwetsbaar is, welke risico's prioriteit hebben en welke maatregelen het meeste verschil maken.
Met onze I.S.E. CSO Services & API Risk Assessment beoordelen we onder meer uw externe koppelingen, de manier waarop leveranciers toegang krijgen en de controle op het gebruik van die toegang. Zo krijgt u een concreter beeld van mogelijke kwetsbaarheden en van de stappen die nodig zijn om deze te beheersen.
Het doel is niet om nog een rapport aan uw stapel toe te voegen. Het doel is om uw directie te helpen onderbouwde keuzes te maken, de juiste prioriteiten te stellen en de digitale weerbaarheid van uw organisatie aantoonbaar te verbeteren.
Wacht niet tot de volgende factuur u waarschuwt
Het Deense CPR-incident onderstreept een belangrijke les: een ernstig datalek hoeft niet te beginnen met een ingewikkelde aanval op uw eigen systemen. Soms begint het met een leverancier, een oud account en een wachtwoord dat nooit gebruikt had mogen worden.
De vraag is daarom niet alleen of uw organisatie vandaag beveiligd is. De vraag is of u op tijd merkt wanneer die beveiliging niet meer voldoende is.
Hoe snel kan uw organisatie een misbruikte leveranciersverbinding herkennen, de toegang blokkeren en de impact beperken?
Als u het antwoord niet met zekerheid weet, is dit het moment om dat uit te zoeken.
Information Systems Engineers (I.S.E.) helpt u om risico's in uw digitale keten inzichtelijk te maken en te vertalen naar concrete bestuurlijke acties.
Neem contact op met I.S.E. voor een strategisch gesprek over leveranciersrisico's, ketenbeveiliging en de continuïteit van uw organisatie.