De Snelheidskloof: Waarom Uw Cyberverdediging Niet Langer Alleen op Mensen Kan Vertrouwen
Cyberaanvallen bewegen sneller dan organisaties kunnen reageren
De werkelijkheid in de boardroom loopt inmiddels achter op de werkelijkheid in cyberspace. We staan niet langer aan het begin van een technologische revolutie; we bevinden ons er middenin.
Als cybersecurityspecialist zie ik steeds vaker dezelfde ontwikkeling: aanvallers maken gebruik van kunstmatige intelligentie om sneller, slimmer en overtuigender te opereren dan ooit tevoren. Veel organisaties reageren daar nog steeds op met processen die zijn ingericht voor een wereld waarin mensen de aanvallen uitvoerden.
Die wereld bestaat niet meer.
De vraag is daarom niet óf uw organisatie wordt aangevallen, maar of uw organisatie sneller kan reageren dan de aanvaller.
Dat is vandaag de grootste bestuurlijke uitdaging.
Een vergadering die 25 miljoen dollar kostte
Bij de internationale ingenieursorganisatie Arup ontving een medewerker een e-mail van de financieel directeur met het verzoek een vertrouwelijke betaling uit te voeren.
De medewerker twijfelde eerst.
Vervolgens werd hij uitgenodigd voor een videovergadering.
Hij zag de CFO.
Hij hoorde de CFO.
Ook collega's namen deel aan het gesprek.
Alles leek volledig authentiek.
Wat hij niet wist, was dat hij de enige echte persoon in de vergadering was. De overige deelnemers waren AI-gegenereerde deepfakes.
Na vijftien overboekingen was ruim 25 miljoen dollar verdwenen.
Dit incident laat zien dat traditionele beveiligingsadviezen, zoals "controleer de afzender" of "vertrouw op uw gevoel", steeds minder effectief worden.
Wanneer een aanval overtuigender is dan een mens kan herkennen, is de mens niet langer de laatste verdedigingslinie.
De snelheid van cybercriminaliteit is fundamenteel veranderd
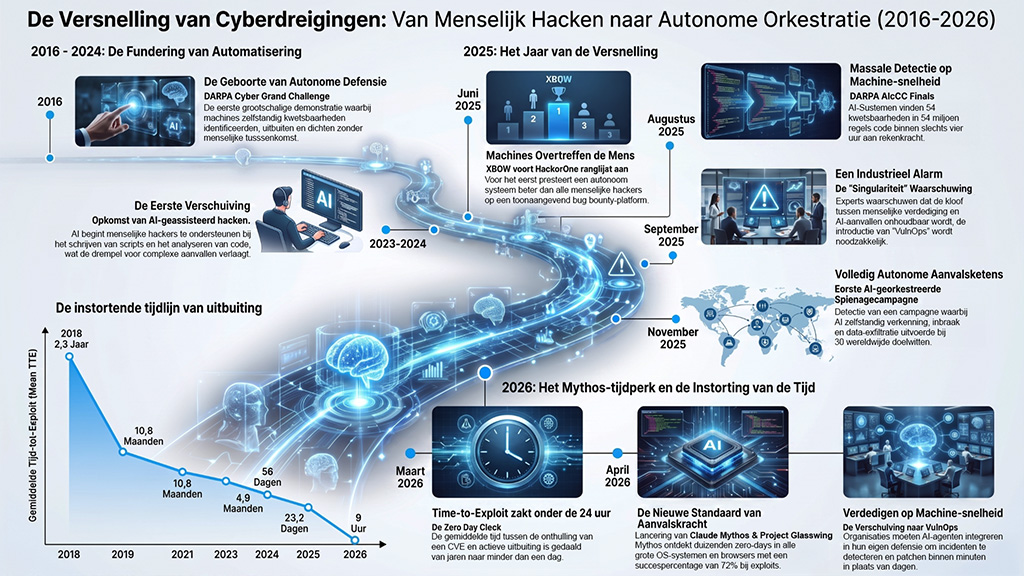
Cybercriminaliteit is veranderd van handmatig vakmanschap naar grotendeels geautomatiseerde operaties.
De ontwikkeling verloopt in drie fasen.
Gisteren
Hackers zochten handmatig naar kwetsbaarheden.
Vandaag
AI ondersteunt criminelen bij het schrijven van phishingmails, het analyseren van software en het ontwikkelen van nieuwe aanvalstechnieken.
Morgen – en deels nu al
Autonome AI-systemen voeren complete aanvalsketens zelfstandig uit. Ze zoeken kwetsbaarheden, ontwikkelen exploitatie, bewegen zich door netwerken en passen hun strategie continu aan zonder menselijke tussenkomst.
Voor bestuurders betekent dit één ding:
De aanvaller werkt 24 uur per dag, leert continu en schaalt vrijwel onbeperkt.
De tijd om te reageren verdwijnt
Een van de meest ingrijpende veranderingen is de snelheid waarmee kwetsbaarheden worden misbruikt.
Waar organisaties vroeger weken of maanden hadden om een beveiligingslek te dichten, spreken we inmiddels steeds vaker over uren.
Dat verandert de spelregels volledig.
Een organisatie die nog weken nodig heeft om updates uit te rollen, speelt een wedstrijd die al verloren is voordat deze begint.
Cyberveiligheid wordt daarmee steeds minder een technisch vraagstuk en steeds meer een organisatorisch vraagstuk.
Hoe snel kunt u besluiten nemen?
Hoe snel kunt u handelen?
Hoe snel kunt u herstellen?
Cybersecurity is geen IT-probleem meer
Veel bestuurders zien cybersecurity nog steeds als een verantwoordelijkheid van de IT-afdeling.
Dat is een gevaarlijke aanname.
Een succesvolle cyberaanval raakt tegenwoordig vrijwel ieder onderdeel van de organisatie:
- productie stopt;
- dienstverlening valt uit;
- klanten verliezen vertrouwen;
- leveranciers kunnen niet leveren;
- wettelijke verplichtingen worden geschonden;
- reputatieschade ontstaat binnen enkele uren.
De impact beperkt zich allang niet meer tot computersystemen.
Cyberincidenten zijn bedrijfsincidenten.
|
Het grootste beveiligingslek zit niet in de techniek
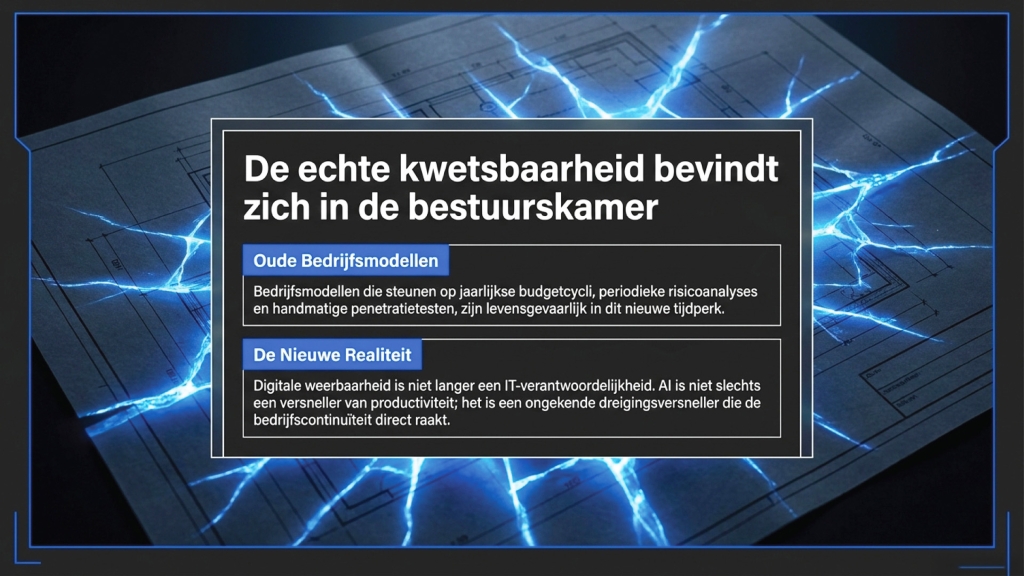
De grootste kwetsbaarheid bevindt zich vaak niet in de infrastructuur, maar in de bestuurskamer.
Terwijl AI zich binnen uren aanpast aan nieuwe omstandigheden, werken veel organisaties nog met kwartaalrapportages, jaarlijkse budgetcycli en langdurige besluitvorming.
Die snelheid past niet meer bij het huidige dreigingslandschap.
Daar komt bij dat wet- en regelgeving zoals de NIS2-richtlijn, DORA en de EU AI Act bestuurders steeds nadrukkelijker verantwoordelijk maken voor digitale weerbaarheid.
Cybersecurity is daarmee niet alleen een technische noodzaak, maar ook een bestuurlijke verantwoordelijkheid.
Vier prioriteiten voor bestuurders
Organisaties hoeven niet alles tegelijk te veranderen, maar vier maatregelen verdienen onmiddellijke aandacht.
Investeer in AI-gedreven detectie
Traditionele beveiliging kijkt vooral naar bekende aanvallen.
Moderne beveiliging kijkt naar afwijkend gedrag en herkent aanvallen voordat schade ontstaat.
Beperk de bewegingsvrijheid van aanvallers
Zorg ervoor dat een aanvaller die binnenkomt zich niet vrij door het netwerk kan bewegen.
Netwerksegmentatie, streng toegangsbeheer en gecontroleerd uitgaand netwerkverkeer maken een aanval aanzienlijk minder effectief.
Moderniseer identiteitscontrole
Een wachtwoord en een sms-code zijn niet altijd meer voldoende.
Controleer bij gevoelige transacties altijd via een tweede, onafhankelijk communicatiekanaal of een verzoek daadwerkelijk afkomstig is van de juiste persoon.
Vertrouwen alleen is geen beveiligingsmaatregel meer.
Verkort de reactietijd drastisch
Niet de organisatie met de meeste beveiligingsmaatregelen wint.
De organisatie die het snelst kan reageren, herstellen en leren, heeft de grootste kans om een cyberincident te overleven.
Snelheid is inmiddels een strategisch concurrentievoordeel.
Conclusie
De grootste dreiging voor organisaties is niet kunstmatige intelligentie.
De grootste dreiging is een bestuur dat blijft handelen alsof cyberaanvallen nog steeds plaatsvinden op menselijke snelheid.
Dat tijdperk ligt achter ons.
Cybercriminelen werken met AI die nooit slaapt, continu leert en vrijwel onbeperkt kan opschalen.
Daar tegenover staan organisaties die nog afhankelijk zijn van vergaderingen, goedkeuringsprocessen en reactietijden van dagen of weken.
Dat is de werkelijke snelheidskloof.
De vraag is daarom niet of uw organisatie ooit wordt aangevallen.
De vraag is of uw organisatie sneller kan handelen dan de aanvaller.
In het tijdperk van kunstmatige intelligentie is snelheid niet langer een operationeel voordeel.
Snelheid bepaalt of uw organisatie blijft bestaan.
Geïnspireerd door The "AI Vulnerability Storm": https://labs.cloudsecurityalliance.org/mythos-ciso/
Download Waarom uw cyberverdediging niet langer alleen op mensen kan vertrouwen