Cyberverzekering in 2026: waarom steeds meer bedrijven worden afgewezen (en hoe u dat voorkomt)
"We hebben toch een goede IT-omgeving?"
Het is misschien wel de meest gehoorde reactie wanneer een ondernemer of directeur hoort dat zijn cyberverzekering onder druk staat.
Toch is dat tegenwoordig niet meer voldoende.
Cyberverzekeraars kijken niet langer alleen naar óf u beveiliging heeft. Zij willen bewijs zien dat uw organisatie haar risico's daadwerkelijk beheerst.
Kunt u dat niet aantonen? Dan loopt u het risico op een hogere premie, beperktere dekking of zelfs een afgewezen schadeclaim.
Voor veel organisaties komt dat als een verrassing. Niet omdat zij niets aan beveiliging doen, maar omdat de spelregels de afgelopen jaren volledig zijn veranderd.
Cybersecurity gaat allang niet meer over IT
Een cyberaanval raakt tegenwoordig niet alleen computers.
Hij legt productie stil.
Facturen kunnen niet meer worden verstuurd.
Medewerkers kunnen niet werken.
Klanten verliezen vertrouwen.
En iedere dag stilstand kost geld.
Juist daarom zien verzekeraars cybersecurity tegenwoordig als een bedrijfsrisico. Net zoals brandveiligheid, financiële continuïteit of aansprakelijkheid. Het gesprek hierover hoort daarom niet alleen thuis bij de IT-afdeling, maar juist aan de directietafel.
Twee eisen waar vrijwel geen verzekeraar meer omheen gaat
Veel organisaties denken dat zij tientallen complexe maatregelen moeten nemen om verzekerd te blijven.
In werkelijkheid begint vrijwel iedere beoordeling met twee eenvoudige vragen.
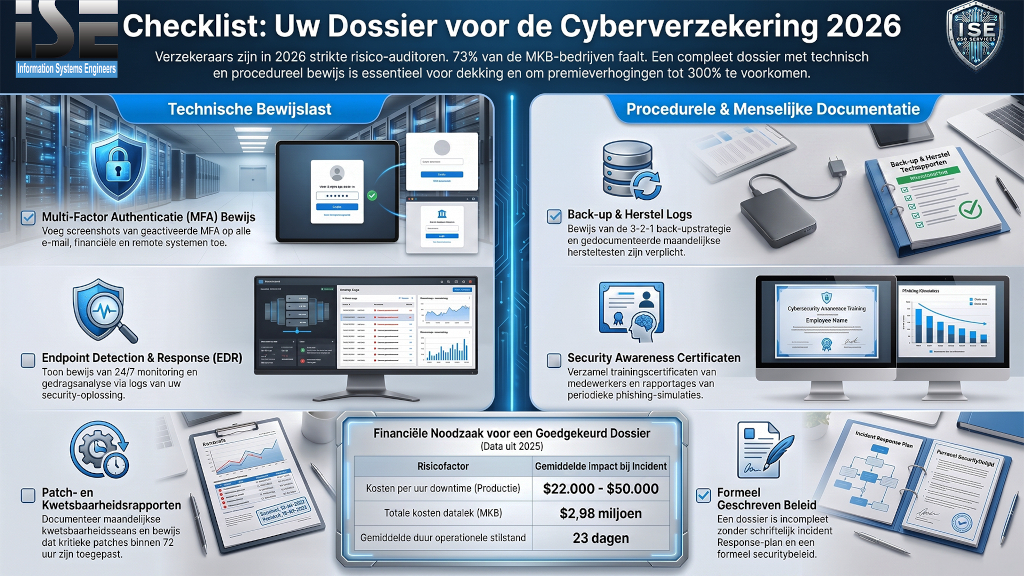
- Is Multi-Factor Authenticatie (MFA) overal ingeschakeld?
MFA is de extra beveiligingscontrole waarbij een medewerker naast een wachtwoord nog een tweede bevestiging geeft, bijvoorbeeld via een app op de telefoon.
Dat lijkt misschien een kleine stap, maar het voorkomt dat gestolen wachtwoorden direct toegang geven tot uw bedrijfsomgeving.
Verzekeraars verwachten dat MFA actief is op alle belangrijke systemen, zoals Microsoft 365, financiële software, VPN-verbindingen en beheerdersaccounts.
Ontbreekt MFA op een kritisch onderdeel? Dan kan dat al voldoende zijn om een claim af te wijzen.
- Worden uw apparaten continu bewaakt?
Een traditionele virusscanner is tegenwoordig niet meer voldoende.
Moderne beveiliging kijkt voortdurend of een computer afwijkend gedrag vertoont. Wordt een aanval ontdekt, dan kan deze vaak al worden gestopt voordat de schade ontstaat.
Deze vorm van beveiliging heet Endpoint Detection & Response (EDR), maar belangrijker is wat het doet: het verkleint de kans dat een klein incident uitgroeit tot een bedrijfskritische crisis.
Voor verzekeraars is dit inmiddels een minimale basisvoorwaarde.
Daarna draait alles om aantoonbaar beheer
Wanneer de basis op orde is, kijken verzekeraars verder.
Niet alleen naar de techniek, maar vooral naar de manier waarop uw organisatie risico's beheerst.
Zij willen bijvoorbeeld weten:
- Kunt u uw gegevens terugzetten na een ransomware-aanval?
- Worden beveiligingsupdates op tijd uitgevoerd?
- Weten medewerkers hoe zij phishing herkennen?
- Is er een plan als uw organisatie onverwacht stilvalt?
- Zijn deze controles ook daadwerkelijk getest?
Het antwoord moet niet alleen "ja" zijn.
U moet het ook kunnen bewijzen.
Wat betekent dit voor de directie?
Steeds meer bestuurders ontdekken dat cybersecurity geen kostenpost is, maar een vorm van risicobeheersing.
De belangrijkste vraag is daarom niet:
"Zijn wij goed beveiligd?"
Maar:
"Kunnen wij morgen nog gewoon zakendoen als onze systemen uitvallen?"
Dat is precies waar verzekeraars tegenwoordig naar kijken.
Niet naar techniek.
Maar naar de continuïteit van uw organisatie.
Waar kijkt een verzekeraar tegenwoordig naar?
Een organisatie die goed voorbereid is, kan onderstaande onderwerpen zonder moeite aantonen.
Basisbeveiliging
✔ Multi-Factor Authenticatie actief
✔ Moderne endpointbeveiliging aanwezig
✔ Continue monitoring
Bedrijfscontinuïteit
✔ Veilige back-ups
✔ Herstel regelmatig getest
✔ Duidelijk calamiteitenplan
✔ Kritische bedrijfsprocessen in kaart
Organisatie
✔ Medewerkers krijgen securitytraining
✔ Leveranciers zijn beoordeeld
✔ Rollen en verantwoordelijkheden zijn vastgelegd
✔ Beveiligingsbeleid is actueel
Bewijs
✔ Rapportages beschikbaar
✔ Testresultaten vastgelegd
✔ Beleid gedocumenteerd
✔ Controles periodiek uitgevoerd
Want uiteindelijk geldt één eenvoudige regel:
Niet wat u heeft geïnstalleerd is doorslaggevend, maar wat u kunt aantonen.
Hoe ISE organisaties helpt
Bij ISE geloven we dat cybersecurity begrijpelijk moet zijn.
U hoeft geen specialist te zijn om grip te krijgen op uw risico's. Wij vertalen technische beveiliging naar duidelijke bedrijfsrisico's en zorgen ervoor dat uw organisatie niet alleen beter beveiligd is, maar ook aantoonbaar voldoet aan de eisen van verzekeraars.
Dat begint altijd met de basis:
- Is MFA overal actief?
- Worden systemen continu bewaakt?
- Kunnen gegevens daadwerkelijk worden hersteld?
- Is alle noodzakelijke documentatie aanwezig?
Pas wanneer die fundering staat, bouwen we verder aan de weerbaarheid van uw organisatie.
Want goede cybersecurity draait uiteindelijk niet om techniek.
Het draait om de zekerheid dat uw organisatie morgen gewoon weer kan doen waar zij goed in is: ondernemen.