Het Strategische Dilemma: IT-Reflex versus Forensische Controle
Wanneer verdachte activiteit of een mogelijke inbreuk wordt waargenomen—bijvoorbeeld buiten kantooruren—is de natuurlijke reactie van het IT-management gericht op acute schadebeperking: het direct uitschakelen of loskoppelen van getroffen servers. Hoewel begrijpelijk, creëert deze handeling een tweede, vaak omvangrijker probleem.
Door systemen abrupt uit te schakelen, verdwijnen vluchtige digitale gegevens (volatile data) onherroepelijk. Dit betreft onder meer:
- RAM-geheugen: Inhoud van het werkgeheugen, waarin zich actieve decryptiesleutels, gecompromitteerde code-injecties en in-memory malware bevinden.
- Netwerkverbindingen: Actieve sessies en verbindingen met externe Command & Control-infrastructuur van de aanvaller.
- Lopende processen: Actieve en verborgen achtergrondprocessen.
- Sessies en tokens: Actieve gebruikerssessies en authenticatietokens.
Het verlies van deze gegevens belemmert de latere reconstructie van het incident. Vragen over de eerste toegang (initial access), de misbruikte accounts, de mate van gegevensexfiltratie en het eventueel achterblijven van aanvullende toegangsmogelijkheden (persistence) blijven daardoor onbeantwoord.
Paradigmaverschuiving
Forensisch incidentenonderzoek vereist een herprioritering waarin operationele snelheid wordt gecombineerd met gecontroleerde bewijsvoering.
|
Traditionele IT-reflex |
Forensisch-wetenschappelijke aanpak |
|
Direct systemen herstarten |
Eerst relevante digitale sporen veiligstellen |
|
Focus op acute operationele uptime |
Focus op waarheidsvinding, gecontroleerd herstel én langetermijncontinuïteit |
|
Snel ongecontroleerde technische wijzigingen uitvoeren |
Wijzigingen gecontroleerd en gedocumenteerd uitvoeren |
|
Herstellen op basis van vermoedens |
Herstellen op basis van onderzochte en onderbouwde bevindingen |
|
Incident afsluiten na technisch herstel |
Incident evalueren, analyseren en structureel verbeteren |
De Zeven Fundamentele Principes voor Bewijskracht
Om digitaal bewijsmateriaal buiten de technische onderzoek omgeving bruikbaar te laten zijn (zoals in de rechtbank of tegenover toezichthouders), moet het onderzoek voldoen aan zeven fundamentele principes:
- Authenticiteit: Het bewijs moet aantoonbaar afkomstig zijn uit de opgegeven bron en uniek herleidbaar zijn tot het specifieke systeem of de gegevensbron.
- Integriteit: Het bewijsmateriaal mag gedurende het gehele proces van verzameling, opslag en analyse op geen enkele wijze ongecontroleerd worden gewijzigd.
- Betrouwbaarheid: De toegepaste onderzoeksmethoden, instrumenten en protocollen moeten technisch en wetenschappelijk deugdelijk en geaccepteerd zijn.
- Objectiviteit: Onderzoekers moeten onbevooroordeeld handelen. Zowel bevestigende als ontkrachtende aanwijzingen moeten gelijkwaardig worden onderzocht.
- Reproduceerbaarheid: Alle onderzoek handelingen moeten zodanig worden vastgelegd dat een externe deskundige de analyses met hetzelfde resultaat kan herhalen.
- Verifieerbaarheid: De gevolgde methodiek en de logische onderbouwing van de bevindingen moeten door een onafhankelijke derde te toetsen zijn.
- Transparantie: Alle gebruikte methoden, gehanteerde aannames, ingestelde parameters en onderzoek beperkingen moeten helder en expliciet worden gerapporteerd.
Technische Borging en de Bewijsketen (Chain of Custody)
Eerste respons en beheersing
Bij de ontdekking van een incident moeten de eerste stappen organisatorisch en technisch nauwgezet worden gestructureerd:
- Registreer het incident officieel met de exacte datum, het tijdstip en de wijze van ontdekking.
- Identificeer de betrokken systemen, accounts, netwerksegmenten en gegevensbronnen.
- Wijs een incidentcoördinator aan en activeer een multidisciplinair incidentresponsteam.
- Maak een eerste inschatting van de omvang en mogelijke impact.
- Leg alle beslissingen, tijdstippen en acties expliciet vast.
Isolatie zonder destructie: Wanneer een actieve dreiging directe schade veroorzaakt, kan isolatie noodzakelijk zijn. Dit dient echter gecontroleerd te gebeuren, bijvoorbeeld via netwerksegmentatie of EDR-isolatie (Endpoint Detection and Response), in plaats van het loskoppelen van de stroomvoorziening.
Veiligstellingstechnieken
De betrouwbaarheid van het verdere onderzoek steunt op de technische acquisitie:
- Forensische kopieën: Het maken van een exacte bit-for-bit (sector-voor-sector) kopie van gegevensdragers, inclusief niet-gealloceerde ruimte en verwijderde gegevensfragmenten.
- Schrijfbeveiliging: Het inzetten van hardware matige of softwarematige write blockers om te garanderen dat de oorspronkelijke gegevensdrager tijdens het uitlezen niet wordt aangepast.
- Cryptografische hashwaarden: Berekende hashwaarden (zoals SHA-256) bij acquisitie en verificatie om de integriteit van de kopie ten opzichte van het origineel mathematisch aan te tonen.
- Werkkopieën: Het originele bewijsmateriaal wordt veilig opgeslagen; analyse vindt uitsluitend plaats op gecontroleerde werkkopieën.
De Chain of Custody
De Chain of Custody (bewijsketen) documenteert de volledige levenscyclus van elk bewijsobject om de integriteit ononderbroken aan te tonen.
|
Onderdeel |
Vast te leggen informatie |
|
Identificatie |
Uniek bewijsnummer of kenmerk |
|
Herkomst |
Systeem, apparaat, serienummer of gegevensbron |
|
Verzameling |
Exacte datum, tijdstip en fysieke/logische locatie |
|
Verantwoordelijke |
Naam en rol van de uitvoerende onderzoeker |
|
Methode |
Gebruikte forensische techniek, hardware en softwareversie |
|
Integriteit |
Vastgestelde cryptografische hashwaarde (bijv. SHA-256) |
|
Overdracht |
Tijdstip, reden en betrokken personen (inclusief handtekeningen) |
|
Opslag |
Exacte opslaglocatie en fysieke/digitale toegangsbeveiliging |
|
Onderzoek |
Uitgevoerde analysehandelingen, aangemaakte werkkopieën en wijzigingen |
Reconstructie, Hypothesen en Impactanalyse
Chronologische reconstructie
Inhoudelijke analyse vindt plaats door middel van timeline analysis, waarbij gebeurtenissen uit gedistribueerde digitale bronnen chronologisch worden samengevoegd en gecorreleerd. Het onderzoek richt zich op het beantwoorden van vijf fundamentele vragen:
- Wat is er gebeurd? (De specifieke gebeurtenis of de totale aanvalsketen)
- Wanneer is het gebeurd? (Het exacte tijdstip van de eerste ongeautoriseerde activiteit)
- Hoe is het gebeurd? (De benutte aanvalstechniek, kwetsbaarheid of misconfiguratie)
- Waar heeft het plaatsgevonden? (De geraakte systemen, netwerksegmenten, accounts en gegevens)
- Wie of wat was verantwoordelijk? (De betrokken accounts, processen, apparaten of externe infrastructuur)
Wetenschappelijke werkwijze: Falsificatie en onafhankelijke bronnen
Onderzoekers formuleren hypothesen over de toedracht (bijvoorbeeld: externe aanval via gecompromitteerd account vs. interne ongeautoriseerde actie vs. verkeerd geconfigureerde applicatie).
- Falsificatie: Een forensisch onderzoeker zoekt niet enkel naar bevestiging van een scenario, maar probeert hypothesen actief te weerleggen op basis van de feiten.
- Onafhankelijke bevestiging: Bewijskracht neemt toe wanneer feiten uit meerdere, daadwerkelijk onafhankelijke bronnen worden bevestigd (bijv. combinatie van firewalllogs, EDR-telemetrie, DNS-registraties en cloud-auditlogs). Er moet gewaakt worden voor schijn-onafhankelijkheid, zoals meerdere systemen die allemaal afhankelijk zijn van één centrale Active Directory-registratie.
Impactanalyse volgens de vier dimensies
Na de reconstructie worden de bevindingen geëvalueerd om de bestuurlijke en operationele impact vast te stellen:
- Vertrouwelijkheid: Zijn vertrouwelijke bedrijfsgegevens, intellectueel eigendom of persoonsgegevens ingezien of buitgemaakt?
- Integriteit: Zijn kritieke data, broncodes of cruciale systeemconfiguraties gewijzigd of gemanipuleerd?
- Beschikbaarheid: Zijn systemen, netwerken of processen gijzelbaar of onbeschikbaar gemaakt (bijv. door ransomware)?
- Authenticiteit: Zijn digitale identiteiten, bevoorrechte gebruikersaccounts of certificaten vervalst of misbruikt?
Driedeling in oorzaakanalyse
Voor het treffen van effectieve maatregelen moet de oorzaak op drie niveaus worden ontleed:
- De Kern (Directe oorzaak): De specifieke actie of exploit die de inbreuk direct inleidde (bijv. het uitvoeren van een schadelijke bijlage uit een phishingmail).
- Middelste Schil (Onderliggende oorzaak): Structurele tekortkomingen in het beveiligingsontwerp of de techniek (bijv. het ontbreken van MFA of achterstallige beveiligingspatches).
- Buitenste Schil (Omstandigheden): Organisatorische en bestuurlijke aspecten die de situatie mogelijk maakten (bijv. gebrekkig beleid, onvoldoende monitoring of ontbrekende operationele controles).
Het Geïntegreerde 7-Fasen Incidentresponsproces
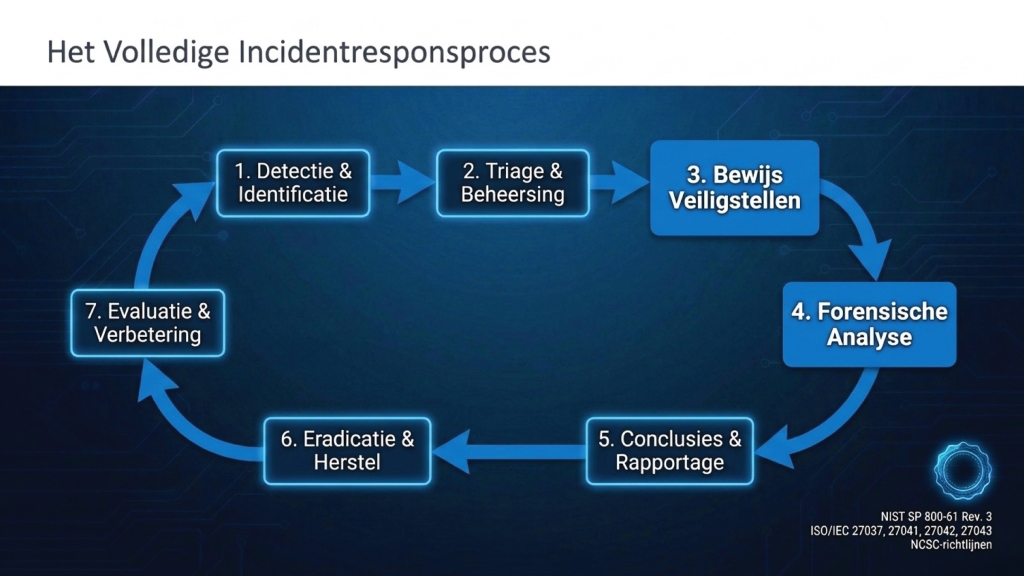
Het incidentresponsproces volgt zeven gestructureerde, opeenvolgende fasen:
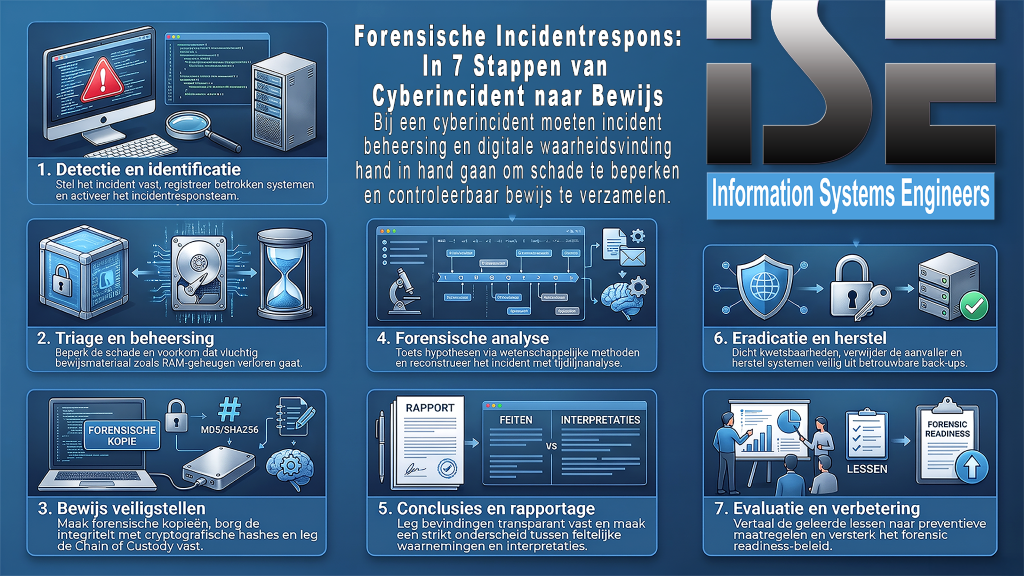
1. Detectie & Identificatie: Officieel registreren, classificeren en bepalen van de betrokken systemen en processen.
- Triage & Beheersing: Impact beoordelen en gecontroleerde isolatiemaatregelen nemen met behoud van vluchtige gegevens.
- Bewijs Veiligstellen: Acquisitie uitvoeren (bit-for-bit kopieën, hashwaarden) en de Chain of Custody borgen.
- Forensische Analyse: Hypothesen toetsen, logbronnen correleren en de tijdlijn reconstrueren.
- Conclusies & Rapportage: Formele vastlegging van bevindingen. Hierin wordt een strikt onderscheid gemaakt tussen:
- Waarneming: Wat er daadwerkelijk in de data is aangetroffen.
- Interpretatie: Wat deze waarneming mogelijk betekent.
- Conclusie: De uitspraak die door de feiten en het bewijs hard wordt onderbouwd.
- Eradicatie & Herstel: Verwijderen van malware/persistentie, dichten van kwetsbaarheden en gecontroleerd herstel uit betrouwbare back-ups.
- Kritieke Timing-poort: Herstel mag nooit te vroeg plaatsvinden. Het terugzetten van systemen voordat het bewijs is geborgd, wist sporen definitief en kan leiden tot directe herbesmetting.
- Evaluatie & Verbetering: Verwerken van lessons learned in beleid, procedures en beveiligingsmaatregelen.
Professioneel normenkader
Het proces stoelt op internationaal erkende standaarden:
|
Standaard / Richtlijn |
Relevantie en toepassing |
|
NIST SP 800-61 Rev. 3 (2025) |
Incidentrespons binnen cybersecurityrisicomanagement |
|
ISO/IEC 27037 |
Identificatie, verzameling, acquisitie en veiligstelling van digitaal bewijs |
|
ISO/IEC 27041 |
Borging van de geschiktheid en betrouwbaarheid van onderzoeksmethoden |
|
ISO/IEC 27042 |
Richtlijnen voor de analyse en interpretatie van digitaal bewijsmateriaal |
|
ISO/IEC 27043 |
Principes en processen voor het totale digitale incidentonderzoek |
|
NCSC-richtlijnen |
Nationale richtlijnen voor forensic readiness, forensics en incidentrespons |
Juridische Verplichtingen en Bestuurlijke Verantwoordelijkheid
Forensische bevindingen sturen het parallelle juridische en bestuurlijke spoor direct aan:
- Algemene Verordening Gegevensbescherming (AVG): Bij een datalek met risico's voor de rechten en vrijheden van betrokkenen moet binnen 72 uur na kennisname een melding worden gedaan bij de Autoriteit Persoonsgegevens (AP). Bij een hoog risico moeten betrokkenen onverwijld worden geïnformeerd.
- Bestuurlijk principe: Wacht niet op de afronding van het volledige forensische rapport om een melding te doen. Doe tijdig een voorlopige melding en vul deze later aan met vastgestelde feiten.
- NIS2-richtlijn / Cyberbeveiligingswet: Legt strenge wettelijke verplichtingen op voor incidentdetectie, risicobeheersing, directe notificatie-deadlines (24u / 72u) en directe bestuurlijke aansprakelijkheid en verantwoordelijkheid.
- Strafrechtelijk onderzoek: Bij indicaties van strafbare feiten dient de bewijsverzameling en -overdracht in nauwe afstemming met opsporingsinstanties en juridisch adviseurs te verlopen.
Strategische Voorbereiding: Digital Forensic Readiness
Wie pas tijdens een actieve crisis nadenkt over bewijsverzameling of bevoegdheden, is per definitie te laat. Digital Forensic Readiness borgt dat een organisatie vooraf de organisatorische, technische en procedurele voorwaarden schept om forensisch verantwoord te kunnen handelen.
De drie bouwstenen van forensische paraatheid
- Logging en Bewaartermijnen:
- Correcte configuratie van auditlogs over netwerken, endpoints, identiteitssystemen en cloudomgevingen.
- Centralisatie en bescherming van logbestanden tegen manipulatie of verwijdering.
- Instellen van passende bewaartermijnen en gecentraliseerde, betrouwbare tijdsynchronisatie.
- Procedures en Bevoegdheden:
- Vooraf vastgestelde protocollen over wie bevoegd is om incidenten te classificeren, te escaleren en isolatiebesluiten te nemen.
- Duidelijke bevoegdheden voor het verlenen van toestemming voor forensische acquisitie en communicatie met toezichthouders.
- Deskundigheid en Workflows:
- Inrichten van gewaarborgde Chain of Custody-formulieren en werkinstructies voor het veiligstellen van vluchtige data.
- Beschikbaarheid van gekwalificeerde deskundigheid en het periodiek uitvoeren van forensische oefeningen.
Conclusie en Strategisch Advies van R. van Rhemen, SSCP, CISSP
Besturen tijdens een cybercrisis vereist een gebalanceerde aanpak: wie te vroeg herstelt, vernietigt cruciaal bewijs; wie te lang wacht, loopt onnodige operationele schade op. Waarheidsvinding is geen vertragende factor, maar het fundament voor onderbouwd herstel, juridische bescherming en bestuurlijke controle.
Information Systems Engineers (I.S.E.) adviseert organisaties om Digital Forensic Readiness te verankeren als integraal onderdeel van de cybersecurity- en continuïteitsstrategie.
Aanbevolen vervolgstappen:
- Beoordeel de huidige staat: Laat de bestaande logging, bewaartermijnen, isolatieprotocollen en besluitvormingsstructuren toetsen op forensische geschiktheid.
- Lijn de organisatie uit: Zorg dat IT, cybersecurity, legal en het bestuur dezelfde definities en escalatiepaden hanteren bij incidenten.
- Borg de keten: Richt vooraf Chain of Custody-processen en forensische workflows in die standhouden bij toezichthouders en in de rechtbank.